Berechtigungen dienen der Kontrolle und Regulierung des Zugriffs von Software auf bestimmte System- und Gerätefunktionen.
GutApplication software
Kategorie
36 Artikel
Berechtigungen dienen der Kontrolle und Regulierung des Zugriffs von Software auf bestimmte System- und Gerätefunktionen.
Attributbasierte Zugriffskontrolle ( ABAC ), auch bekannt als richtlinienbasierte Zugriffskontrolle für IAM , definiert ein Zugriffskontrollparadigma, bei dem die Berechtigung eines Subjekts zur Durchführung einer Reihe

Authentifizierung (vom griechischen αὐθεντικός authentikos , „echt, authentisch“, von αὐθέντης authentes , „Urheber“) ist der Akt des Nachweises einer Behauptung , beispielsweise der Identität eines
Die Pre-Boot-Authentifizierung ( PBA ) oder Power-On-Authentifizierung ( POA ) dient als Erweiterung des BIOS , UEFI oder der Boot-Firmware und gewährleistet als vertrauenswürdige Authentifizierungsebene eine sichere,

Auf Social-Media-Plattformen, insbesondere X (ehemals Twitter), wird ein blauer Haken verwendet, um die Authentizität eines Kontos zu kennzeichnen.
Das CCID -Protokoll ( Chip Card Interface Device ) ist ein USB- Protokoll, das es ermöglicht, eine Smartcard über einen Kartenleser mit einem Computer zu verbinden .
In der Informationssicherheit bezeichnet „ Computational Trust“ die Erzeugung vertrauenswürdiger Instanzen oder Benutzervertrauens mittels Kryptografie .
Die Datenbankprüfung umfasst die Beobachtung einer Datenbank , um die Aktionen der Datenbankbenutzer zu erfassen .
In der Computersicherheit ist die diskretionäre Zugriffskontrolle ( Discretionary Access Control , DAC ) eine Art der Zugriffskontrolle, die in den Trusted Computer System Evaluation Criteria (TCSEC) definiert ist.

Eine eSIM ( embedded subscriber identity module ) ist eine Form der SIM-Karte , die als Software direkt in ein Gerät eingebettet ist und auf einem eUICC -Chip installiert wird.
Eine föderierte Identität in der Informationstechnologie ist das Mittel zur Verknüpfung der elektronischen Identität und Attribute einer Person , die über mehrere unterschiedliche Identitätsverwaltungssysteme hinweg
Die gegenseitige Authentifizierung , auch Zwei-Wege-Authentifizierung genannt, ist die gleichzeitige und wechselseitige Authentifizierung zweier Parteien.

Graphbasierte Zugriffskontrolle ( GBAC ) ist ein deklarativer Ansatz zur Definition von Zugriffsrechten , Aufgabenzuweisungen, Empfängern und Inhalten in Informationssystemen .

Hacking Team war ein in Mailand ansässiges IT- Unternehmen, das Regierungen, Strafverfolgungsbehörden und Konzernen offensive Eindring- und Überwachungstechnologien verkaufte.
In der Computersicherheit ist die Challenge - Response-Authentifizierung eine Familie von Protokollen, bei denen eine Partei eine Frage („Challenge“) stellt und eine andere Partei eine gültige Antwort („Response“) geben
Ein HTTP-Cookie (auch Web-Cookie , Internet-Cookie , Browser-Cookie oder einfach Cookie genannt ) ist ein kleiner Datenblock, der von einem Webserver beim Besuch einer Website erstellt und vom Webbrowser des Nutzers auf
Lightweight Third-Party Authentication ( LTPA ) ist eine Authentifizierungstechnologie , die in IBM WebSphere- und Lotus Domino-Produkten eingesetzt wird.
Identitätsbasierte Sicherheit ist eine Sicherheitsart , die den Zugriff auf digitale Informationen oder Dienste auf Grundlage der authentifizierten Identität einer Entität gewährleistet.
Identitätsgesteuerte Netzwerke ( IDN ) sind ein Verfahren, bei dem der Zugriff auf Netzwerkgeräte anhand der Identität einer Person oder einer Gruppe von Personen gesteuert wird, die für das Gerät verantwortlich sind
Die Initiative für offene Authentifizierung ( OATH ) ist ein branchenweites Kooperationsprojekt zur Entwicklung einer offenen Referenzarchitektur auf Basis offener Standards , um die Verbreitung starker
Der Internet Authentication Service (IAS) ist eine Komponente der Windows Server -Betriebssysteme, die für die zentrale Benutzerauthentifizierung, -autorisierung und -abrechnung sorgt .
Der Java Authentication and Authorization Service ( JAAS) , ausgesprochen „Jazz“, ist die Java -Implementierung des Standard -Informationssicherheitsframeworks Pluggable Authentication Module (PAM) .
Eine JSON Web Signature (abgekürzt JWS ) ist ein von der IETF vorgeschlagener Standard ( RFC 7515 ) zum Signieren beliebiger Daten.
Account-Sharing , auch bekannt als Zugangsdaten-Sharing, bezeichnet den Vorgang, bei dem Anmeldeinformationen mit mehreren Nutzern geteilt werden, um auf Online-Konten oder -Dienste zuzugreifen.

Kopierschutz , auch bekannt als Inhaltsschutz , Kopierverhinderung und Kopierbeschränkung , bezeichnet jede Maßnahme zur Durchsetzung des Urheberrechts durch Verhinderung der Vervielfältigung von Software, Filmen, Musik

In der Computersicherheit bezeichnet das Einloggen (oder Anmelden , Einloggen oder Registrieren ) den Vorgang, durch den eine Person Zugang zu einem Computersystem oder -programm erhält, indem sie sich identifiziert und
In der Informatik sind logische Zugriffskontrollen Werkzeuge und Protokolle zur Identifizierung, Authentifizierung, Autorisierung und Nachvollziehbarkeit in Computerinformationssystemen.
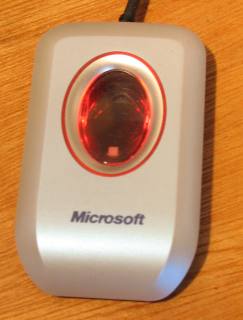
Der Microsoft Fingerprint Reader war ein von Microsoft vertriebenes Gerät , das sich vorwiegend an Privathaushalte und kleine Unternehmen richtete.

Die Multi-Faktor-Authentifizierung ( MFA), auch Zwei-Faktor-Authentifizierung ( 2FA ) genannt , ist ein elektronisches Authentifizierungsverfahren , bei dem ein Nutzer erst dann Zugriff auf eine Website oder Anwendung
In der Computersicherheit bezeichnet obligatorische Zugriffskontrolle ( MAC ) eine Art der Zugriffskontrolle, bei der eine gesicherte Umgebung (z. B.
A registered user is a user of a website, program, or other systems who has previously registered.

Security Assertion Markup Language ( SAML , ausgesprochen SAM-el , / ˈsæməl / ) ist ein offener Standard für den Austausch von Authentifizierungs- und Autorisierungsdaten zwischen Parteien, insbesondere zwischen einem
Shamoon (Persian: شمعون), also known as W32.DistTrack, is a modular computer virus that was discovered in 2012, targeting then-recent 32-bit NT kernel versions of Microsoft Windows.

Eine SIM-Karte ( Subscriber Identity Module ) ist ein integrierter Schaltkreis , oft in Form einer Chipkarte .
In der Informatik ordnet ein Verzeichnisdienst (auch Namensdienst genannt) die Namen von Netzwerkressourcen ihren jeweiligen Netzwerkadressen zu .

Der YubiKey ist eine Sammlung von Hardware- Authentifizierungsgeräten , die von Yubico AB ( Nasdaq Stockholm : YUBICO) hergestellt werden, einem 2007 von Jakob und Stina Ehrensvärd gegründeten Unternehmen mit Hauptsitz