In der Kryptographie bezeichnet man einen Untergruppenbeschränkungsangriff oder kleinen Untergruppenbeschränkungsangriff auf ein kryptographisches Verfahren, das in einer großen endlichen Gruppe operiert , als einen
GutCryptographic attacks
Kategorie
24 Artikel
In der Kryptographie bezeichnet man einen Untergruppenbeschränkungsangriff oder kleinen Untergruppenbeschränkungsangriff auf ein kryptographisches Verfahren, das in einer großen endlichen Gruppe operiert , als einen

In der Kryptographie werden bei einem Hardwareangriff speziell entwickelte anwendungsspezifische integrierte Schaltungen (ASICs) verwendet, um verschlüsselte Nachrichten zu entschlüsseln .
Ein Angriff mit gewähltem Chiffretext ( Chosen-Ciphertext-Attacke , CCA ) ist ein Angriffsmodell für die Kryptoanalyse , bei dem der Kryptoanalytiker Informationen durch die Entschlüsselung gewählter Chiffretexte
In der Kryptographie bezeichnet man als Angriff mit verwandten Schlüsseln jede Form der Kryptoanalyse , bei der der Angreifer die Funktionsweise eines Verschlüsselungsverfahrens mit mehreren verschiedenen Schlüsseln
In der Kryptographie ist ein Angriff mit bekanntem Schlüssel ein Angriffsmodell gegen symmetrische Verschlüsselungsverfahren .

Ein Biclique-Angriff ist eine Variante der Meet-in-the-Middle -Methode (MITM ) der Kryptoanalyse . Er nutzt eine Biclique- Struktur, um die Anzahl der potenziell angreifbaren Runden des MITM-Angriffs zu erhöhen.
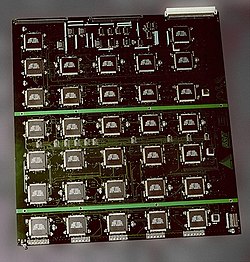
In der Kryptographie bezeichnet man einen Brute-Force-Angriff oder eine vollständige Schlüsselsuche als kryptanalytischen Angriff , bei dem ein Angreifer zahlreiche mögliche Schlüssel oder Passwörter einreicht , in der
Duqu ist eine Sammlung von Computermalware, die am 1. September 2011 entdeckt wurde. Kaspersky Labs vermutete einen Zusammenhang mit dem Stuxnet- Wurm und dass sie von der Einheit 8200 entwickelt wurde .

In der Kryptoanalyse bezeichnet die Frequenzanalyse ( auch Buchstabenzählung genannt ) die Untersuchung der Häufigkeit von Buchstaben oder Buchstabengruppen in einem Geheimtext .
In der Kryptoanalyse bezeichnet „ Gardening“ das Vorgehen, ein Ziel dazu zu verleiten, bekannten Klartext in einer verschlüsselten Nachricht zu verwenden.

Ein Geburtstagsangriff ist ein Brute-Force -Kollisionsangriff , der die mathematischen Grundlagen des Geburtstagsproblems in der Wahrscheinlichkeitstheorie ausnutzt .

Eine Hardware-Hintertür ist eine Hintertür, die in den physischen Komponenten eines Computersystems , der sogenannten Hardware , implementiert ist .
In der Kryptographie ist die integrale Kryptoanalyse ein kryptanalytischer Angriff , der sich besonders für Blockchiffren auf Basis von Substitutions-Permutations-Netzwerken eignet .
In der Kryptoanalyse ist die Kasiski-Untersuchung ( auch bekannt als Kasiski-Test oder Kasiski-Methode ) eine Methode zum Angreifen polyalphabetischer Substitutionschiffren , wie beispielsweise der Vigenère-Chiffre .

In der Kryptographie versucht ein Kollisionsangriff auf einen kryptografischen Hash , zwei Eingaben zu finden, die denselben Hashwert erzeugen, also eine Hash-Kollision .

Korrelationsangriffe sind eine Klasse kryptografischer Angriffe mit bekanntem Klartext, die darauf abzielen, Stromchiffren zu knacken , deren Schlüsselströme durch die Kombination der Ausgaben mehrerer linearer

Kryptoanalyse (vom griechischen kryptós „ verborgen “ und analýein „ analysieren “ ) bezeichnet den Prozess der Analyse von Informationssystemen , um deren verborgene Aspekte zu verstehen.

In der Kryptographie ist die lineare Kryptoanalyse eine allgemeine Form der Kryptoanalyse, die auf der Suche nach affinen Approximationen der Funktionsweise eines Chiffrierverfahrens basiert .
Ein Lucky-Thirteen-Angriff ist ein kryptografischer Timing-Angriff gegen Implementierungen des Transport Layer Security (TLS)-Protokolls, die den CBC- Betriebsmodus verwenden.
In der Kryptographie bezeichnet man als Nachrichtenfälschung das Versenden einer Nachricht, um den Empfänger über die Identität des tatsächlichen Absenders zu täuschen.

Ein Rootkit ist eine Sammlung typischerweise schädlicher Computersoftware , die entwickelt wurde, um Zugriff auf einen Computer oder Teile seiner Software zu ermöglichen, der andernfalls nicht zulässig wäre (z. B.

TEMPEST ist ein Codename der US-amerikanischen National Security Agency (NSA) und eine NATO- Zertifizierung für das Ausspionieren von Informationssystemen durch unkontrollierte Abstrahlung, einschließlich
Der Begriff „Uhrendrift “ bezeichnet verschiedene Phänomene, bei denen eine Uhr nicht mehr exakt mit einer Referenzuhr läuft.
In der Kryptographie ist die unmögliche differentielle Kryptoanalyse eine Form der differentiellen Kryptoanalyse für Blockchiffren .