Eine administrative Domäne ist ein Dienstanbieter, der ein Sicherheitsrepository verwaltet , das die einfache Authentifizierung und Autorisierung von Clients mit Anmeldeinformationen ermöglicht .
GutComputer network security
Kategorie
41 Artikel
Eine administrative Domäne ist ein Dienstanbieter, der ein Sicherheitsrepository verwaltet , das die einfache Authentifizierung und Autorisierung von Clients mit Anmeldeinformationen ermöglicht .
In der Informatik bezeichnet der Begriff „ Telefonieren nach Hause“ das Verhalten von Sicherheitssystemen, die Netzwerkstandort, Benutzernamen oder ähnliche Daten an einen anderen Computer melden.

Der Begriff Science DMZ bezeichnet ein Computer- Subnetzwerk , das zwar sicher strukturiert ist, aber nicht die Leistungseinschränkungen aufweist, die sich sonst durch die Datenübertragung über eine Stateful Firewall

Die Common Weakness Enumeration ( CWE ) ist ein Kategoriensystem für Hardware- und Software-Schwachstellen und -Sicherheitslücken.
Ein Authentifizierungsserver stellt einen Netzwerkdienst bereit , den Anwendungen zur Authentifizierung der Anmeldeinformationen , üblicherweise Benutzernamen und Passwörter, ihrer Benutzer verwenden.

Die Cisco ASA 5500 Series Adaptive Security Appliances , oder kurz Cisco ASA , ist Ciscos Produktlinie von Netzwerksicherheitsgeräten , die im Mai 2005 eingeführt wurde.

Cisco Systems VPN Client ist eine Softwareanwendung zum Verbinden mit virtuellen privaten Netzwerken auf Basis von Internet Key Exchange Version 1 .
In der Computersicherheit bezeichnet man als DMZ ( Demilitarisierte Zone , auch Perimeternetzwerk oder abgeschirmtes Subnetz genannt ) ein physisches oder logisches Subnetz , das die externen Dienste einer Organisation

Drahtlose Sicherheit bezeichnet die Verhinderung von unbefugtem Zugriff auf oder Beschädigung von Computern oder Daten in drahtlosen Netzwerken, einschließlich WLAN-Netzwerken .

Ein Extranet ist ein kontrolliertes, privates Computernetzwerk, das die Kommunikation mit Geschäftspartnern, Lieferanten und einem autorisierten Kundenkreis ermöglicht.
In der Computernetzwerktechnik bezeichnet man als Firewall-Pinhole einen Port , der nicht durch eine Firewall geschützt ist , um einer bestimmten Anwendung den Zugriff auf einen Dienst auf einem Host im durch die
In der Computersicherheit bezeichnet eine Gegenmaßnahme eine Handlung, ein Gerät , ein Verfahren oder eine Technik, die eine Bedrohung , eine Schwachstelle oder einen Angriff reduziert, indem sie den anrichtebaren

Das Common Vulnerability Scoring System ( CVSS ) ist ein Rahmenwerk zur Bewertung des Schweregrades von Schwachstellen in Computersystemen .
In der Kryptographie ist die simultane Authentifizierung von Gleichen (SAE) ein passwortbasiertes Authentifizierungsverfahren mit anschließendem passwortauthentifiziertem Schlüsselaustausch .

In der Informatik bezeichnet man als Honeypot einen Sicherheitsmechanismus, der unbefugte Zugriffe auf Informationssysteme erkennen, abwehren oder auf andere Weise unterbinden soll .
Honeytokens sind fiktive Wörter oder Datensätze, die legitimen Datenbanken hinzugefügt werden .
Das Host Identity Protocol (HIP) ist eine Technologie zur Hostidentifizierung für Internetprotokoll- Netzwerke (IP-Netzwerke), wie beispielsweise das Internet .

Wired Equivalent Privacy ( WEP ) ist ein veralteter Sicherheitsalgorithmus für 802.11- WLANs . Er wurde als Teil des ursprünglichen IEEE-802.11- Standards eingeführt, der 1997 ratifiziert wurde.
Diese gängigen Spyware-Programme veranschaulichen die Vielfalt der Verhaltensweisen bei solchen Angriffen.
Hole Punching (manchmal auch Punch-Through genannt ) ist eine Technik in Computernetzwerken , um eine direkte Verbindung zwischen zwei Teilnehmern herzustellen, von denen einer oder beide sich hinter Firewalls oder
In der Computernetzwerktechnik ist die MAC-Adressenfilterung eine Methode zur Netzwerkzugriffskontrolle, bei der die jedem Netzwerkschnittstellencontroller zugewiesene MAC-Adresse verwendet wird, um den Zugriff auf das
In der Computernetzwerktechnik bezeichnet man als Media Access Control Attack ( MAC-Flooding) eine Methode, die eingesetzt wird, um die Sicherheit von Netzwerk-Switches zu kompromittieren .
SmartScreen (offiziell Microsoft Defender SmartScreen genannt , früher auch Windows SmartScreen , Windows Defender SmartScreen und SmartScreen Filter ) ist eine cloudbasierte Anti-Phishing- und Anti-Malware- Komponente,
Shell Shoveling ist in der Netzwerksicherheit der Vorgang, die Ein- und Ausgabe einer Shell an einen Dienst umzuleiten , sodass von dort aus auf sie zugegriffen werden kann – eine sogenannte Remote-Shell .
Die Nationale Strategie für vertrauenswürdige Identitäten im Cyberspace ( NSTIC ) ist eine Initiative der US-Regierung, die im April 2011 angekündigt wurde, um die Privatsphäre, Sicherheit und Benutzerfreundlichkeit

Netzwerksicherheit ist ein Oberbegriff für Sicherheitsmaßnahmen , Richtlinien , Prozesse und Verfahren, die eingesetzt werden, um unbefugten Zugriff, Missbrauch , Modifikation oder die Verweigerung des Zugriffs auf ein
Die McAfee Network Security Platform ist eine netzwerkbasierte Intrusion-Prevention-Appliance, die zur Abwehr von Zero-Day-Schwachstellen, DoS-Angriffen ( Denial-of-Service ), Spyware , Malware , Botnetzen und VoIP-
Netzwerkzugriffskontrolle ( NAC ) ist ein Ansatz zur Computersicherheit, der versucht, Endpunktsicherheitstechnologien (wie Virenschutz, Host-Intrusion-Prevention und Schwachstellenanalyse), Benutzer- oder
SPORE , das Security Protocols Open Repository , ist eine Online-Bibliothek für Sicherheitsprotokolle mit Kommentaren und Links zu Fachartikeln.
Offensive Security (auch bekannt als OffSec ) ist ein international tätiges US-amerikanisches Unternehmen, das sich auf Informationssicherheit , Penetrationstests und digitale Forensik spezialisiert hat .

In der Computernetzwerktechnik ist Portweiterleitung ( auch Portmapping genannt ) eine Anwendung der Netzwerkadressübersetzung (NAT), die Kommunikationsanfragen von einer Adress - Port- Kombination zu einer anderen
Protected computers is a term used in Title 18, Section 1030 of the United States Code, (the Computer Fraud and Abuse Act) which prohibits a number of different kinds of conduct, generally involving unauthorized access

Im Kontext der Informationssicherheit , insbesondere der Netzwerksicherheit , bezeichnet man einen Spoofing-Angriff als eine Situation, in der sich eine Person oder ein Programm durch Fälschung von Daten erfolgreich als
Ein Sybil-Angriff ist eine Angriffsart auf einen Computernetzwerkdienst, bei der ein Angreifer das Reputationssystem des Dienstes untergräbt, indem er eine große Anzahl pseudonymer Identitäten erstellt und diese nutzt,
Terminal Access Controller Access-Control System (TACACS, /ˈtækæks / ) bezeichnet eine Familie verwandter Protokolle zur Fernauthentifizierung und zugehöriger Dienste für die Netzwerkzugriffskontrolle über einen
A tarpit is a service on a computer system (usually a server) that purposely delays incoming connections. The technique was developed as a defense against spam and computer worms.

UDP-Hole-Punching ist eine gängige Technik, die in Network Address Translation (NAT)-Anwendungen eingesetzt wird, um UDP-Paketströme ( User Datagram Protocol ) aufrechtzuerhalten, die das NAT durchlaufen.
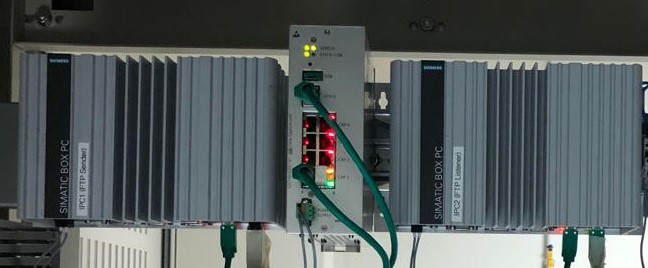
A unidirectional network (also referred to as a unidirectional gateway or data diode) is a network appliance or device that allows data to travel in only one direction.
Wi-Fi Protected Access ( WPA ), Wi-Fi Protected Access 2 ( WPA2 ) und Wi-Fi Protected Access 3 ( WPA3 ) sind die drei Sicherheitszertifizierungsprogramme, die nach dem Jahr 2000 von der Wi-Fi Alliance zur Absicherung
Wissensbasierte Authentifizierung ( KBA) ist ein Authentifizierungsverfahren , das die Identität einer Person beim Zugriff auf einen Dienst, beispielsweise ein Finanzinstitut oder eine Website, nachweist.

In der Kryptographie bezeichnet der Begriff Woo-Lam verschiedene Authentifizierungsprotokolle für Computernetzwerke , die von Simon S. Lam und Thomas Woo entwickelt wurden.