In der Kryptographie bezeichnet man als abstreitbare Authentifizierung die Nachrichtenauthentifizierung zwischen einer Gruppe von Teilnehmern, bei der die Teilnehmer selbst von der Authentizität der Nachrichten überzeugt
GutCryptographic protocols
Kategorie
29 Artikel
In der Kryptographie bezeichnet man als abstreitbare Authentifizierung die Nachrichtenauthentifizierung zwischen einer Gruppe von Teilnehmern, bei der die Teilnehmer selbst von der Authentizität der Nachrichten überzeugt
Enrollment over Secure Transport ( EST) ist ein kryptografisches Protokoll , das ein X.509- Zertifikatsverwaltungsprotokoll für PKI-Clients ( Public-Key-Infrastruktur ) beschreibt, die Clientzertifikate und zugehörige
Vouch by Reference ( VBR ) ist ein Protokoll, das in Internet- E-Mail-Systemen zur Absenderzertifizierung durch Drittanbieter verwendet wird.
Privacy-Enhanced Mail ( PEM ) ist ein De-facto- Dateiformat zum Speichern und Versenden kryptografischer Schlüssel , Zertifikate und anderer Daten.
Die Digest-Zugriffsauthentifizierung ist eine der anerkannten Methoden, mit denen ein Webserver Anmeldeinformationen wie Benutzername oder Passwort mit dem Webbrowser eines Benutzers aushandeln kann .
DomainKeys Identified Mail ( DKIM ) ist eine E-Mail-Authentifizierungsmethode , die es einer Person, Rolle oder Organisation, der die signierende Domain gehört, ermöglicht, eine gewisse Verantwortung für eine Nachricht
Simple Authentication and Security Layer ( SASL ) ist ein Framework für Authentifizierung und Datensicherheit in Internetprotokollen .
In der Kryptographie ist die simultane Authentifizierung von Gleichen (SAE) ein passwortbasiertes Authentifizierungsverfahren mit anschließendem passwortauthentifiziertem Schlüsselaustausch .
Das Host Identity Protocol (HIP) ist eine Technologie zur Hostidentifizierung für Internetprotokoll- Netzwerke (IP-Netzwerke), wie beispielsweise das Internet .

In der Informatik ist Internet Protocol Security ( IPsec ) eine sichere Netzwerkprotokollfamilie , die Datenpakete authentifiziert und verschlüsselt, um eine sichere, verschlüsselte Kommunikation zwischen zwei Computern

Wired Equivalent Privacy ( WEP ) ist ein veralteter Sicherheitsalgorithmus für 802.11- WLANs . Er wurde als Teil des ursprünglichen IEEE-802.11- Standards eingeführt, der 1997 ratifiziert wurde.

Mix-Netzwerke sind Routing- Protokolle, die schwer nachverfolgbare Kommunikation ermöglichen, indem sie eine Kette von Proxy-Servern, sogenannte Mixe , nutzen .
SPORE , das Security Protocols Open Repository , ist eine Online-Bibliothek für Sicherheitsprotokolle mit Kommentaren und Links zu Fachartikeln.

Onion-Routing ist eine Technik zur anonymen Kommunikation über ein Computernetzwerk . In einem Onion-Netzwerk werden Nachrichten in mehreren Verschlüsselungsschichten gekapselt , analog zu den Schichten einer Zwiebel .
Das Secure Communications Interoperability Protocol ( SCIP ) ist ein US-Standard für sichere Sprach- und Datenkommunikation in leitungsvermittelten 1:1-Verbindungen, nicht in paketvermittelten Netzen.
Temporal Key Integrity Protocol ( TKIP / tiːˈkɪp / ) ist ein Sicherheitsprotokoll des IEEE-802.11- Standards für drahtlose Netzwerke.
In der Kryptographie ist der Salted Challenge Response Authentication Mechanism ( SCRAM ) eine Familie moderner, passwortbasierter Challenge-Response-Authentifizierungsmechanismen zur Authentifizierung eines Benutzers
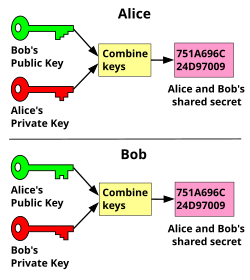
Der Schlüsselaustausch (auch Schlüsselerzeugung ) ist eine Methode in der Kryptographie , bei der kryptographische Schlüssel zwischen zwei Parteien ausgetauscht werden, um die Verwendung eines kryptographischen

Die Distributed System Security Architecture (DSSA) ist eine Architektur für Computersicherheit , die eine Reihe von Funktionen wie Anmeldung, Authentifizierung und Zugriffskontrolle in verteilten Systemen bereitstellt .

Das Signal-Protokoll (ehemals TextSecure -Protokoll ) ist ein nicht- föderiertes kryptografisches Protokoll , das Ende-zu-Ende-Verschlüsselung für Sprach- und Instant-Messaging- Konversationen bietet.
Der Simple and Protected GSSAPI Negotiation Mechanism ( SPNEGO ), oft „Spenay-go“ ausgesprochen, ist ein GSSAPI- „Pseudo-Mechanismus“, der von Client-Server-Software verwendet wird, um die Wahl der Sicherheitstechnologie
Die Cryptographic Message Syntax ( CMS ) ist der IETF -Standard für kryptografisch geschützte Nachrichten.

Transport Layer Security ( TLS ) ist ein kryptografisches Protokoll, das die Sicherheit der Kommunikation in Computernetzwerken wie dem Internet gewährleisten soll .

Oblivious HTTP ( OHTTP ) ist ein IETF -Netzwerkprotokoll, das anonyme HTTP- Transaktionen über das Internet ermöglicht .
Wi-Fi Protected Access ( WPA ), Wi-Fi Protected Access 2 ( WPA2 ) und Wi-Fi Protected Access 3 ( WPA3 ) sind die drei Sicherheitszertifizierungsprogramme, die nach dem Jahr 2000 von der Wi-Fi Alliance zur Absicherung
Wi-Fi Protected Access (WPA), Wi-Fi Protected Access 2 (WPA2), and Wi-Fi Protected Access 3 (WPA3) are the three security certification programs developed after 2000 by the Wi-Fi Alliance to secure wireless computer

Wi-Fi Protected Setup ( WPS ), in der Spezifikation als Wi-Fi Simple Configuration bezeichnet und unter dem Namen WPS bekannt, ist ein Standard, der die Einrichtung von Wi-Fi-Netzwerken in Heim- und kleinen
WLAN Authentication and Privacy Infrastructure ( WAPI ) ist ein chinesischer nationaler Standard für drahtlose LANs (GB 15629.11-2003).
Certificate Management over CMS (CMC) ist ein vom IETF veröffentlichter Internetstandard , der Transportmechanismen für die Cryptographic Message Syntax (CMS) definiert.