
Der AKS-Primzahltest (auch bekannt als Agrawal-Kayal-Saxena-Primzahltest oder zyklotomischer AKS-Test ) ist ein deterministischer Algorithmus zum Beweis von Primzahlen.
ExzellentFinite fields
Kategorie
13 Artikel
Der AKS-Primzahltest (auch bekannt als Agrawal-Kayal-Saxena-Primzahltest oder zyklotomischer AKS-Test ) ist ein deterministischer Algorithmus zum Beweis von Primzahlen.

In der Mathematik bezeichnet man als Arithmetik endlicher Körper die Arithmetik in einem endlichen Körper (einem Körper mit einer endlichen Anzahl von Elementen ) im Gegensatz zur Arithmetik in einem Körper mit unendlich

In der Mathematik gilt für gegebene reelle ZahlenA{\displaystyle a}UndB{\displaystyle b}, der LogarithmusProtokollB(A){\displaystyle \log _{b}(a)}ist eine ZahlX{\displaystyle x}so dassBX=A{\displaystyle b^{x}=a}Der

In der Mathematik ist ein Drinfeld-Modul (oder elliptischer Modul ) grob gesagt ein spezieller Modul über einem Funktionenring auf einer Kurve über einem endlichen Körper und eine Verallgemeinerung des Carlitz-Moduls .

Elliptische-Kurven-Kryptographie ( ECC ) ist ein Ansatz der Public-Key-Kryptographie, der auf der algebraischen Struktur elliptischer Kurven über endlichen Körpern basiert .

In der Mathematik ist ein endlicher Körper oder Galoiskörper (benannt nach Évariste Galois ) ein Körper mit einer endlichen Anzahl von Elementen .

In der kommutativen Algebra und Körpertheorie ist der Frobenius-Endomorphismus (benannt nach Ferdinand Georg Frobenius ) ein spezieller Endomorphismus kommutativer Ringe mit Primcharakteristik p , einer wichtigen Klasse,
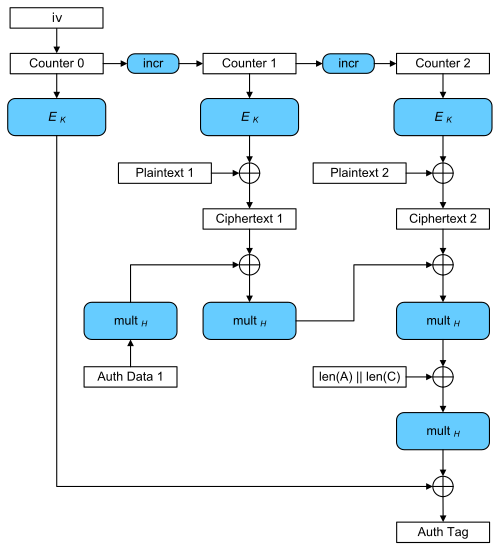
In der Kryptographie ist der Galois-/Zählermodus (GCM) ein Betriebsmodus für symmetrische kryptographische Blockchiffren . Der Vorschlag wurde erstmals 2007 veröffentlicht .

GF(2) (auch bezeichnet alsF2{\displaystyle \mathbb {F} _{2}}, Z /2 Z oderZ/2Z{\displaystyle \mathbb {Z} /2\mathbb {Z} }) ist der endliche Körper mit zwei Elementen.

In der Codierungstheorie ist ein linearer Code ein fehlerkorrigierender Code, bei dem jede Linearkombination von Codewörtern ebenfalls ein Codewort ist.

Die modulare Darstellungstheorie ist ein Teilgebiet der Mathematik und befasst sich innerhalb der Darstellungstheorie mit linearen Darstellungen endlicher Gruppen über einem Körper K positiver Charakteristik p , die

Eine zyklische Redundanzprüfung ( CRC ) ist ein Fehlererkennungscode, der häufig in digitalen Netzwerken und Speichermedien eingesetzt wird, um versehentliche Änderungen an digitalen Daten zu erkennen.

In der Codierungstheorie ist ein zyklischer Code ein Blockcode , bei dem die zyklische Verschiebung jedes Codeworts ein anderes Wort ergibt, das zum Code gehört.