
Ein Botnetz ist ein Verbund von mit dem Internet verbundenen Geräten, auf denen jeweils ein oder mehrere Bots laufen . Botnetze können für DDoS-Angriffe ( Distributed Denial-of-Service ) genutzt werden, um Daten zu stehlen [ 1 ] , Spam zu versenden und dem Angreifer Zugriff auf das Gerät und dessen Verbindung zu ermöglichen. Der Betreiber kann das Botnetz mithilfe von Command-and-Control-Software (C&C) steuern. [ 2 ] Das Wort „Botnetz“ ist eine Wortschöpfung aus „ Roboter “ und „ Netzwerk “. Der Begriff wird üblicherweise negativ oder mit einer schädlichen Bedeutung verwendet.
Überblick
Ein Botnetz ist ein zusammenhängendes Netzwerk von mit dem Internet verbundenen Geräten, wie Computern, Smartphones oder IoT -Geräten, deren Sicherheit kompromittiert und deren Kontrolle an Dritte übertragen wurde. Jedes kompromittierte Gerät, ein sogenannter „Bot“, entsteht, wenn es von Schadsoftware infiziert wird . Der Betreiber eines Botnetzes kann die Aktivitäten dieser kompromittierten Computer über Kommunikationskanäle steuern, die durch Netzwerkprotokolle wie Internet Relay Chat ( IRC ) und Hypertext Transfer Protocol (HTTP) gebildet werden. [ 3 ] [ 4 ]
Der Betrieb, Aufbau oder die Nutzung eines Botnetzes zum Zugriff auf oder zur Kontrolle von Geräten ohne die Zustimmung der Eigentümer ist in den meisten Rechtsordnungen illegal und wird regelmäßig als Hacking, Betrug oder ähnliche Cyberkriminalität verfolgt . Strafverfolgungsbehörden und Privatpersonen nutzen auch rechtliche Mittel, um Botnetze zu zerschlagen, doch diese Maßnahmen werfen weitere rechtliche und verfassungsrechtliche Fragen auf. [ 5 ] [ 6 ] [ 7 ]
Botnetze werden von Cyberkriminellen zunehmend als Ware für verschiedene Zwecke vermietet , [ 8 ] unter anderem als Booter-/Stresser -Dienste.
Architektur
Die Architektur von Botnetzen hat sich im Laufe der Zeit weiterentwickelt, um Erkennung und Störung zu umgehen. Traditionell werden Bot-Programme als Clients implementiert , die über bestehende Server kommunizieren. Dies ermöglicht es dem Bot-Herder (dem Kontrolleur des Botnetzes), die gesamte Steuerung von einem entfernten Standort aus durchzuführen, wodurch der Datenverkehr verschleiert wird. [ 9 ] Viele neuere Botnetze nutzen mittlerweile bestehende Peer-to-Peer-Netzwerke zur Kommunikation. Diese P2P-Bot-Programme führen dieselben Aktionen wie das Client-Server-Modell aus, benötigen aber keinen zentralen Server zur Kommunikation.
Client-Server-Modell

Die ersten Botnetze im Internet nutzten ein Client-Server-Modell, um ihre Aufgaben zu erfüllen. [ 10 ] Typischerweise operieren diese Botnetze über IRC- Netzwerke, Domains oder Websites . Infizierte Clients greifen auf einen festgelegten Ort zu und warten auf eingehende Befehle vom Server. Der Botnetzbetreiber sendet Befehle an den Server, der diese an die Clients weiterleitet. Die Clients führen die Befehle aus und melden ihre Ergebnisse an den Botnetzbetreiber zurück.
Bei IRC-Botnetzen verbinden sich infizierte Clients mit einem infizierten IRC -Server und treten einem vom Botnetzbetreiber zuvor festgelegten Kanal für die Kommando- und Kontrollzentrale (C&C) bei. Der Botnetzbetreiber sendet Befehle über den IRC-Server an den Kanal. Jeder Client empfängt die Befehle und führt sie aus. Anschließend senden die Clients Nachrichten mit den Ergebnissen ihrer Aktionen zurück an den IRC-Kanal. [ 9 ]
Peer-to-Peer
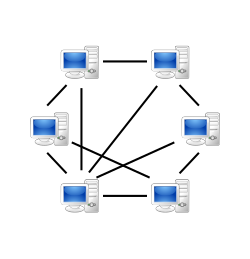
Als Reaktion auf die Bemühungen, IRC-Botnetze aufzuspüren und zu zerschlagen, haben Botnetzbetreiber begonnen, Schadsoftware in Peer-to-Peer -Netzwerken einzusetzen. Diese Bots verwenden möglicherweise digitale Signaturen , sodass nur jemand mit Zugriff auf den privaten Schlüssel das Botnetz kontrollieren kann [ 11 ] , wie beispielsweise bei Gameover ZeuS und dem ZeroAccess-Botnetz .
Neuere Botnetze operieren vollständig über P2P-Netzwerke. Anstatt mit einem zentralen Server zu kommunizieren, fungieren P2P-Bots sowohl als Befehlsverteilungsserver als auch als Client, der Befehle empfängt. [ 12 ] Dadurch wird ein Single Point of Failure vermieden, der bei zentralisierten Botnetzen ein Problem darstellt.
Um weitere infizierte Rechner zu finden, scannen P2P-Bots unauffällig zufällige IP-Adressen, bis sie einen infizierten Rechner identifizieren. Der kontaktierte Bot antwortet mit Informationen wie seiner Softwareversion und einer Liste bekannter Bots. Ist die Version eines Bots niedriger als die des anderen, initiiert er eine Dateiübertragung zum Aktualisieren. [ 11 ] Auf diese Weise erweitert jeder Bot seine Liste infizierter Rechner und aktualisiert sich selbst durch die regelmäßige Kommunikation mit allen bekannten Bots.
Kernkomponenten
Der Urheber eines Botnetzes (auch „ Bot-Herder “ oder „Bot-Master“ genannt) steuert das Botnetz aus der Ferne. Dies wird als Kommando- und Kontrollsystem (C&C) bezeichnet. Das Programm für den Betrieb muss über einen verdeckten Kanal mit dem Client auf dem Rechner des Opfers (dem sogenannten Zombie-Computer) kommunizieren.
Kontrollprotokolle
IRC ist aufgrund seines Kommunikationsprotokolls seit jeher ein bevorzugtes Mittel zur Steuerung und Kontrolle von Botnetzen . Ein Bot-Anführer erstellt einen IRC-Kanal, dem infizierte Clients beitreten können. Nachrichten, die an den Kanal gesendet werden, werden an alle Kanalmitglieder verteilt. Der Bot-Anführer kann das Thema des Kanals festlegen, um das Botnetz zu steuern. Beispielsweise kann eine Nachricht :herder!herder@example.com TOPIC #channel DDoS www.victim.comdes Bot-Anführers alle infizierten Clients im Kanal #channel dazu auffordern, einen DDoS-Angriff auf die Website www.victim.com zu starten. Eine Beispielantwort :bot1!bot1@compromised.net PRIVMSG #channel I am DDoSing www.victim.comeines Bot-Clients signalisiert dem Bot-Anführer den Beginn des Angriffs. [ 11 ]
Manche Botnetze verwenden angepasste Versionen bekannter Protokolle. Die Unterschiede in der Implementierung können zur Erkennung von Botnetzen genutzt werden. Beispielsweise verwendet Mega-D eine leicht modifizierte SMTP-Implementierung ( Simple Mail Transfer Protocol ), um die Spam-Fähigkeiten zu testen. Die Abschaltung des SMTP-Servers von Mega-D deaktiviert alle Bots, die auf denselben SMTP-Server angewiesen sind. [ 13 ]
Zombie-Computer
In der Informatik bezeichnet man einen Zombie-Computer als einen mit dem Internet verbundenen Computer, der von einem Hacker , Computervirus oder Trojaner kompromittiert wurde und zur Ausführung schädlicher Aktionen unter Fernsteuerung missbraucht werden kann. Botnetze aus Zombie-Computern werden häufig zur Verbreitung von E-Mail-Spam und für Denial-of-Service-Angriffe (DDoS) eingesetzt. Die meisten Besitzer von Zombie-Computern wissen nichts von dieser Nutzung. Aufgrund dieser Unwissenheit werden diese Computer metaphorisch mit Zombies verglichen . Ein koordinierter DDoS-Angriff mehrerer Botnetz-Maschinen ähnelt ebenfalls einem Zombie-Horde-Angriff. [ 14 ]
Der Vorgang des Diebstahls von Computerressourcen infolge der Anbindung eines Systems an ein „Botnetz“ wird manchmal als „Scrumping“ bezeichnet. [ 15 ]
Befehls- und Kontrollsystem
Die Command-and-Control-Protokolle (C&C) für Botnetze wurden auf verschiedene Weise implementiert, von traditionellen IRC-Ansätzen bis hin zu komplexeren Versionen.
Telnet
Telnet -Botnetze nutzen ein einfaches C&C-Botnetzprotokoll, bei dem Bots sich mit dem Hauptserver verbinden, der das Botnetz hostet. Bots werden dem Botnetz mithilfe eines Scan- Skripts hinzugefügt, das auf einem externen Server läuft und IP-Bereiche nach Standard-Logins für Telnet- und SSH- Server durchsucht . Sobald ein Login gefunden wird, kann der Scan-Server diesen per SSH mit Schadsoftware infizieren, die den Kontrollserver anpingt.
IRC
IRC-Netzwerke nutzen einfache Kommunikationsmethoden mit geringer Bandbreite und werden daher häufig von Botnetzen betrieben. Sie sind in der Regel relativ einfach aufgebaut und wurden mit mäßigem Erfolg zur Koordination von DDoS-Angriffen und Spam-Kampagnen eingesetzt, da sie durch ständiges Kanalwechseln einer Abschaltung entgehen können. In einigen Fällen hat sich jedoch bereits das Blockieren bestimmter Schlüsselwörter als wirksam erwiesen, um IRC-basierte Botnetze zu stoppen. Der RFC-1459-Standard ( IRC ) ist bei Botnetzen beliebt. Das erste bekannte weit verbreitete Botnetz-Controller-Skript, „MaXiTE Bot“, nutzte das IRC-XDCC-Protokoll für private Steuerbefehle.
Ein Problem bei der Nutzung von IRC besteht darin, dass jeder Bot-Client Server, Port und Kanal kennen muss, um für das Botnetz nützlich zu sein. Anti-Malware-Organisationen können diese Server und Kanäle erkennen und abschalten und so den Botnetzangriff effektiv stoppen. In diesem Fall sind die Clients zwar weiterhin infiziert, bleiben aber in der Regel inaktiv, da sie keine Anweisungen mehr empfangen können. [ 11 ] Um dieses Problem zu umgehen, kann ein Botnetz aus mehreren Servern oder Kanälen bestehen. Fällt einer der Server oder Kanäle aus, wechselt das Botnetz einfach zu einem anderen. Es ist weiterhin möglich, zusätzliche Botnetz-Server oder -Kanäle durch das Abfangen des IRC-Verkehrs zu erkennen und zu stören. Ein Botnetz-Angreifer kann sogar potenziell Kenntnisse über das Kontrollschema erlangen und den Botnetzbetreiber imitieren, indem er die Befehle korrekt ausführt. [ 16 ]
P2P
Da die meisten Botnetze, die IRC-Netzwerke und -Domains nutzen, mit der Zeit abgeschaltet werden können, sind Hacker auf P2P-Botnetze mit C&C umgestiegen, um das Botnetz widerstandsfähiger und weniger anfällig für eine Abschaltung zu machen.
Einige haben auch Verschlüsselung als Mittel eingesetzt, um das Botnetz vor anderen zu schützen oder abzuriegeln; meistens handelt es sich dabei um Public-Key-Kryptographie , die sowohl bei der Implementierung als auch beim Knacken Herausforderungen mit sich bringt.
Domänen
Viele große Botnetze nutzen Domains anstelle von IRC (siehe Rustock-Botnetz und Srizbi-Botnetz ). Sie werden üblicherweise bei ausfallsicheren Hosting- Anbietern gehostet. Dies ist eine der frühesten Formen von C&C-Systemen. Ein infizierter Computer greift auf eine speziell entwickelte Webseite oder Domain(s) zu, die die Befehle zur Steuerung bereitstellt. Der Vorteil von Webseiten oder Domains als C&C-System liegt darin, dass ein großes Botnetz mit sehr einfachem, leicht aktualisierbarem Code effektiv gesteuert und gewartet werden kann.
Nachteile dieser Methode sind der hohe Bandbreitenverbrauch bei großflächigen Anwendungen und die Möglichkeit, Domains mit geringem Aufwand von Regierungsbehörden zu beschlagnahmen. Werden die Botnetz-Domains nicht beschlagnahmt, sind sie zudem leichte Ziele für Denial-of-Service-Angriffe .
Fast-Flux-DNS kann eingesetzt werden, um die Ermittlung der Kontrollserver zu erschweren, da diese sich täglich ändern können. Kontrollserver können auch zwischen verschiedenen DNS-Domänen wechseln, wobei Algorithmen zur Domänengenerierung verwendet werden, um neue DNS-Namen für die Kontrollserver zu erstellen.
Manche Botnetze nutzen kostenlose DNS -Dienste wie DynDns.org , No-IP.com und Afraid.org, um eine Subdomain auf einen IRC-Server zu verweisen, auf dem die Bots laufen. Diese kostenlosen DNS-Dienste hosten zwar selbst keine Angriffe, stellen aber Referenzpunkte bereit (oft fest in die Botnetz-Programmdatei einprogrammiert). Die Entfernung solcher Dienste kann ein ganzes Botnetz lahmlegen.
Andere
Die Kontaktaufnahme mit beliebten Diensten [ 17 ] wie GitHub [ 18 ] , Twitter [ 19 ] [ 20 ] , Reddit [ 21 ] , Instagram [ 22 ] , dem Open-Source-Instant-Messaging-Protokoll XMPP [ 23 ] und Tor -Hidden-Services [ 24 ] sind gängige Methoden, um die ausgehende Filterung bei der Kommunikation mit einem C&C-Server zu umgehen. [ 25 ]
Konstruktion
Traditionell
Dieses Beispiel veranschaulicht, wie ein Botnetz erstellt und zum Zwecke böswilliger Bereicherung eingesetzt wird.
- Ein Hacker kauft oder baut einen Trojaner und/oder ein Exploit-Kit und verwendet es, um die Computer der Benutzer zu infizieren. Die Nutzlast des Trojaners ist eine bösartige Anwendung – der Bot .
- Der Bot weist den infizierten PC an, sich mit einem bestimmten Command-and-Control-Server (C&C-Server) zu verbinden. (Dies ermöglicht es dem Botmaster, Protokolle darüber zu führen, wie viele Bots aktiv und online sind.)
- Der Botmaster kann die Bots dann nutzen, um Tastatureingaben zu sammeln oder Formulare abzufangen, um Online-Zugangsdaten zu stehlen, und kann das Botnetz als DDoS- und/oder Spam-Dienstleistung vermieten oder die Zugangsdaten online gewinnbringend verkaufen.
- Je nach Qualität und Leistungsfähigkeit der Bots erhöht oder verringert sich der Wert.
Neuere Bots können ihre Umgebung automatisch scannen und sich mithilfe von Sicherheitslücken und schwachen Passwörtern verbreiten. Generell gilt: Je mehr Sicherheitslücken ein Bot scannen und ausnutzen kann, desto wertvoller wird er für die Botnetz-Betreibergemeinschaft. [ 26 ]
Computer können in ein Botnetz eingebunden werden, wenn sie Schadsoftware ausführen. Dies kann geschehen, indem Benutzer zu einem Drive-by-Download verleitet werden , Sicherheitslücken in Webbrowsern ausgenutzt werden oder der Benutzer dazu gebracht wird, ein Trojanerprogramm auszuführen , das beispielsweise über einen E-Mail-Anhang eingeschleust werden kann. Diese Schadsoftware installiert typischerweise Module, die es dem Betreiber des Botnetzes ermöglichen, den Computer zu steuern und zu kontrollieren. Nach dem Herunterladen der Software stellt diese eine Verbindung zum Host-Computer her (sendet ein Reconnection- Paket ). Je nach Programmierung kann sich der Trojaner nach der Reconnection selbst löschen oder im System verbleiben, um die Module zu aktualisieren und zu warten.
Andere
In einigen Fällen kann ein Botnetz vorübergehend von freiwilligen Hacktivisten erstellt werden , wie beispielsweise bei Implementierungen der Low Orbit Ion Cannon , die von 4chan- Mitgliedern während des Projekts Chanology im Jahr 2010 verwendet wurden. [ 27 ]
Chinas Große Kanone von China ermöglicht die Manipulation des legitimen Web-Browsing-Verkehrs in den Internet-Backbones nach China, um ein großes, kurzlebiges Botnetz zu schaffen, mit dem große Ziele wie GitHub im Jahr 2015 angegriffen werden konnten. [ 28 ]
Übliche Verwendungen
- Verteilte Denial-of-Service-Angriffe (DDoS) gehören zu den häufigsten Anwendungsfällen von Botnetzen. Dabei senden mehrere Systeme so viele Anfragen wie möglich an einen einzelnen Internet-Computer oder -Dienst, überlasten diesen und verhindern so die Bearbeitung legitimer Anfragen. Ein Beispiel hierfür ist ein Angriff auf den Server eines Opfers. Dieser wird von den Bots mit Anfragen bombardiert, die versuchen, eine Verbindung herzustellen und ihn dadurch überlasten. Googles Betrugsbeauftragter Shuman Ghosemajumder erklärte, dass diese Art von Angriffen, die zu Ausfällen großer Websites führen, aufgrund der Nutzung von Botnetzen als Dienstleistung weiterhin regelmäßig auftreten werden. [ 29 ]
- Spyware ist Software, die Informationen über die Aktivitäten eines Nutzers an ihre Urheber sendet – typischerweise Passwörter, Kreditkartennummern und andere Daten, die auf dem Schwarzmarkt verkauft werden können. Kompromittierte Rechner in Unternehmensnetzwerken sind für Botnetzbetreiber besonders wertvoll, da sie oft Zugriff auf vertrauliche Unternehmensinformationen erhalten. Mehrere gezielte Angriffe auf große Unternehmen, wie beispielsweise das Aurora-Botnetz, zielten darauf ab, sensible Daten zu stehlen. [ 30 ]
- Spam-E-Mails sind E-Mails, die als Nachrichten von Privatpersonen getarnt sind, aber Werbung, Belästigung oder Schadsoftware enthalten. Schätzungsweise 50–80 % aller Spam-E-Mails weltweit wurden im Jahr 2005 von sogenannten Zombie-Computern versendet. [ 31 ] Dadurch können Spammer unentdeckt bleiben und vermutlich ihre Bandbreitenkosten senken , da die Betreiber dieser Zombie-Computer ihre Bandbreite selbst bezahlen.
- Klickbetrug liegt vor, wenn der Computer des Nutzers ohne dessen Wissen Webseiten besucht, um künstlichen Webverkehr zum persönlichen oder kommerziellen Vorteil zu erzeugen. [ 32 ]
- Anzeigenbetrug ist laut CHEQ (Ad Fraud 2019, The Economic Cost of Bad Actors on the Internet) [ 33 ] häufig eine Folge von böswilliger Bot-Aktivität. Zu den kommerziellen Zwecken von Bots gehören Influencer, die sie nutzen, um ihre vermeintliche Popularität zu steigern, und Online-Publisher, die Bots einsetzen, um die Klickzahlen ihrer Anzeigen zu erhöhen und so höhere Provisionen von Werbetreibenden zu erzielen.
- Bei Credential-Stuffing -Angriffen werden Botnetze eingesetzt, um sich mit gestohlenen Passwörtern in viele Benutzerkonten einzuloggen, wie beispielsweise beim Angriff auf General Motors im Jahr 2022. [ 34 ]
- Bitcoin- Mining wurde in einigen der neueren Botnetze eingesetzt, die Bitcoin-Mining als Funktion nutzen, um Gewinne für den Betreiber des Botnetzes zu erzielen. [ 35 ] [ 36 ]
- Die Selbstverbreitungsfunktion, die vorkonfigurierte Befehls- und Kontrollfunktionen (CNC) zur Verbreitung auf Zielgeräten oder -netzwerken nutzt, um weitere Infektionen auszulösen, wurde ebenfalls in mehreren Botnetzen festgestellt. Einige dieser Botnetze verwenden diese Funktion, um ihre Infektionen zu automatisieren.
Smartphones
Ab Juli 2009 traten ähnliche Botnetz-Fähigkeiten auch für den wachsenden Smartphone- Markt auf. Ein Beispiel hierfür ist die im Juli 2009 erfolgte Verbreitung des SMS- Wurms „Sexy Space“, des weltweit ersten Botnetz-fähigen SMS- Wurms, der das Symbian -Betriebssystem von Nokia -Smartphones ins Visier nahm. Später im selben Monat präsentierte der Forscher Charlie Miller auf den Black Hat Briefings einen Prototyp eines SMS-Wurms für das iPhone . Ebenfalls im Juli wurden Verbraucher in den Vereinigten Arabischen Emiraten von dem Etisalat- BlackBerry- Spionageprogramm angegriffen . In den 2010er-Jahren war die Sicherheitsgemeinschaft hinsichtlich des realen Potenzials mobiler Botnetze gespalten. In einem Interview mit der New York Times im August 2009 fasste der Cybersicherheitsberater Michael Gregg das Problem jedoch folgendermaßen zusammen: „Wir befinden uns bei Smartphones in etwa an dem Punkt, an dem wir in den 80er-Jahren bei Desktop-Computern waren.“ [ 37 ]
Markt
Die Botnetzbetreiber-Community wetteifert ständig darum, wer die meisten Bots, die höchste Gesamtbandbreite und die meisten „hochwertigen“ infizierten Rechner besitzt, darunter Universitäts-, Unternehmens- und sogar Regierungsrechner. [ 38 ]
Botnetze werden zwar oft nach der Malware benannt, die sie erzeugt hat, doch verwenden mehrere Botnetze typischerweise dieselbe Malware, werden aber von verschiedenen Akteuren betrieben. [ 39 ]
Phishing
Botnetze können für zahlreiche elektronische Betrugsmaschen missbraucht werden. Sie können Schadsoftware wie Viren verbreiten, um die Kontrolle über Computer und Software von Nutzern zu erlangen. [ 40 ] Durch die Übernahme der Kontrolle über einen Computer erhalten die Täter uneingeschränkten Zugriff auf persönliche Daten, einschließlich Passwörter und Zugangsdaten. Dies wird als Phishing bezeichnet . Beim Phishing werden die Zugangsdaten zu den Konten des Opfers über einen Link erlangt, den das Opfer per E-Mail oder SMS anklickt. [ 41 ] Eine Umfrage von Verizon ergab, dass etwa zwei Drittel der Fälle von elektronischer Spionage auf Phishing zurückzuführen sind. [ 42 ]
Gegenmaßnahmen
Die geografische Verteilung von Botnetzen bedeutet, dass jeder einzelne Rekrut identifiziert/eingefangen/repariert werden muss und schränkt die Vorteile der Filterung ein .
IT-Sicherheitsexperten ist es gelungen, Kommando- und Kontrollnetzwerke von Schadsoftware zu zerstören oder zu unterwandern. Dies geschah unter anderem durch die Übernahme von Servern oder deren Trennung vom Internet, die Verhinderung des Zugriffs auf Domains, die von der Schadsoftware zur Kontaktaufnahme mit ihrer C&C-Infrastruktur genutzt werden sollten, und in einigen Fällen durch das Eindringen in das C&C-Netzwerk selbst. [ 43 ] [ 44 ] [ 45 ] Als Reaktion darauf greifen C&C-Betreiber auf Techniken zurück, wie beispielsweise das Überlagern ihrer C&C-Netzwerke mit anderer bestehender, harmloser Infrastruktur wie IRC oder Tor , die Nutzung von Peer-to-Peer-Netzwerken , die nicht von festen Servern abhängig sind, und die Verwendung von Public-Key-Verschlüsselung, um Einbruchs- oder Spoofing-Versuche im Netzwerk zu vereiteln. [ 46 ]
Norton AntiBot richtete sich ursprünglich an Endverbraucher, die meisten Anwendungen zielen jedoch auf Unternehmen und/oder Internetdienstanbieter ab. Hostbasierte Verfahren nutzen Heuristiken, um Bot-Verhalten zu identifizieren, das herkömmliche Antivirensoftware umgangen hat . Netzwerkbasierte Ansätze verwenden in der Regel die oben beschriebenen Techniken: das Abschalten von C&C-Servern, das Setzen von DNS-Einträgen auf Null oder das vollständige Abschalten von IRC-Servern. BotHunter ist eine Software, die mit Unterstützung des US Army Research Office entwickelt wurde und Botnetz-Aktivitäten in einem Netzwerk erkennt, indem sie den Netzwerkverkehr analysiert und mit Mustern vergleicht, die für schädliche Prozesse charakteristisch sind.
Forscher der Sandia National Laboratories analysieren das Verhalten von Botnetzen, indem sie gleichzeitig eine Million Linux-Kernel – eine ähnliche Größenordnung wie ein Botnetz – als virtuelle Maschinen auf einem Hochleistungsrechnercluster mit 4480 Knoten ausführen , um ein sehr großes Netzwerk zu simulieren. Dadurch können sie die Funktionsweise von Botnetzen beobachten und mit Methoden zu deren Bekämpfung experimentieren. [ 47 ]
Die Erkennung automatisierter Bots wird zunehmend schwieriger, da Angreifer immer neuere und ausgefeiltere Bot-Generationen einsetzen. So kann beispielsweise ein automatisierter Angriff eine große Anzahl von Bots mobilisieren und Brute-Force-Methoden mit hochpräzisen Listen von Benutzernamen und Passwörtern nutzen, um sich Zugang zu Konten zu verschaffen. Ziel ist es, Websites mit Zehntausenden von Anfragen von verschiedenen IP-Adressen weltweit zu überlasten, wobei jeder Bot nur etwa alle zehn Minuten eine Anfrage sendet. Dies kann zu mehr als fünf Millionen Angriffsversuchen pro Tag führen. [ 48 ] Viele Tools versuchen in solchen Fällen, die volumetrische Erkennung zu nutzen, doch automatisierte Bot-Angriffe verfügen mittlerweile über Methoden, die Auslöser dieser Erkennung zu umgehen.
Eine Methode zur Erkennung von Bot-Angriffen sind sogenannte signaturbasierte Systeme. Dabei versucht die Software, Muster in den Anfragepaketen zu erkennen. Da sich Angriffe jedoch ständig weiterentwickeln, ist dies möglicherweise keine praktikable Option, wenn sich aus Tausenden von Anfragen keine Muster erkennen lassen. Alternativ gibt es den verhaltensbasierten Ansatz zur Bot-Abwehr, der letztendlich versucht, Bots von Menschen zu unterscheiden. Durch die Identifizierung nicht-menschlichen Verhaltens und die Erkennung bekannter Bot-Verhaltensweisen kann dieser Prozess auf Benutzer-, Browser- und Netzwerkebene angewendet werden.
Die effektivste Methode, Viren mithilfe von Software zu bekämpfen, besteht darin, Honeypot -Software einzusetzen, um die Schadsoftware davon zu überzeugen, dass ein System angreifbar ist. Die schädlichen Dateien werden anschließend mit forensischer Software analysiert.
Am 15. Juli 2014 veranstaltete der Unterausschuss für Kriminalität und Terrorismus des Justizausschusses des US-Senats [ 49 ] eine Anhörung zu den von Botnetzen ausgehenden Bedrohungen und den öffentlichen und privaten Bemühungen zu deren Störung und Zerschlagung. [ 50 ]
Die Zunahme anfälliger IoT-Geräte hat zu einem Anstieg von IoT-basierten Botnetzangriffen geführt. Um dem entgegenzuwirken, wurde N-BaIoT, eine neuartige netzwerkbasierte Methode zur Anomalieerkennung im IoT-Bereich, entwickelt. Sie erfasst Momentaufnahmen des Netzwerkverhaltens und nutzt Deep Autoencoder, um anomalen Datenverkehr von kompromittierten IoT-Geräten zu identifizieren. Die Methode wurde getestet, indem neun IoT-Geräte mit den Botnetzen Mirai und BASHLITE infiziert wurden. Dabei zeigte sich ihre Fähigkeit, Angriffe, die von kompromittierten IoT-Geräten innerhalb eines Botnetzes ausgehen, präzise und schnell zu erkennen. [ 51 ]
Darüber hinaus ist der Vergleich verschiedener Methoden zur Erkennung von Botnetzen für Forscher sehr nützlich. Er hilft ihnen, die Leistungsfähigkeit der einzelnen Methoden im Vergleich zu anderen zu beurteilen. Diese Art von Vergleich ist hilfreich, da sie Forschern eine faire Bewertung der Methoden ermöglicht und ihnen hilft, Verbesserungsmöglichkeiten zu finden. [ 52 ]
Historische Liste der Botnetze
Das erste Botnetz wurde 2001 von EarthLink im Rahmen eines Rechtsstreits mit dem berüchtigten Spammer Khan C. Smith aufgedeckt und bestätigt [ 53 ]. Das Botnetz war für den Massenversand von Spam konzipiert und machte zu dieser Zeit fast 25 % des gesamten Spamaufkommens aus. [ 54 ]
Um das Jahr 2006 herum reduzierten einige Botnetze ihre Größe, um einer Entdeckung zu entgehen. [ 55 ]
Nachfolgend eine unvollständige Liste einiger historischer Botnetze.
| Erstellungsdatum | Datum der Demontage | Name | Geschätzte Anzahl der Bots | Spamkapazität (Mrd./Tag) | Aliase |
|---|---|---|---|---|---|
| 2002 | MaXiTE | 500-1000 Server | 0 | MaXiTE XDCC Bot, MaXiTE IRC TCL Skript, MaxServ | |
| Unbekannt [ 56 ] (spätestens 2004 [ 57 ] ) | Marina Botnet | 6.215.000 [ 56 ] | 92 | ||
| Torpig | 180.000 [ 58 ] | Sinowal, Anserin | |||
| Sturm | 160.000 [ 59 ] | 3 | Nuwar, Peacomm, Zhelatin | ||
| 2006 (ungefähr) | 2011 (März) | Rustock | 150.000 [ 60 ] | 30 | RKRustok, Costrat |
| Donbot | 125.000 [ 61 ] | 0,8 | Buzus, Bachsoy | ||
| 2007 (ungefähr) | Cutwail | 1.500.000 [ 62 ] | 74 | Pandex, Mutant (verwandt mit: Wigon, Pushdo) | |
| 2007 | Akbot | 1.300.000 [ 63 ] | |||
| 2007 (März) | 2008 (November) | Srizbi | 450.000 [ 64 ] | 60 | Cbeplay, Exchanger |
| 2008 (ungefähr) | Realität | 1.000.000 [ 65 ] | Sektor, Kuku | ||
| 2008 (ungefähr) | 2009-Dezember | Mariposa | 12.000.000 [ 66 ] | ||
| 2008 (ungefähr) | Krake | 495.000 [ 67 ] | 9 | Kracken | |
| 2008 (November) | Conficker | 10.500.000+ [ 68 ] | 10 | RunterHoch, RunterUndHoch, RunterUndHoch, Kido | |
| 2008 (November) | 2010 (März) | Waledac | 80.000 [ 69 ] | 1,5 | Waled, Waledpak |
| Onewordsub | 40.000 [ 70 ] | 1.8 | |||
| Nucrypt | 20.000 [ 70 ] | 5 | Loosky, Locksky | ||
| Wopla | 20.000 [ 70 ] | 0,6 | Pokier, Slogger, Cryptic | ||
| 2008 (ungefähr) | Asprox | 15.000 [ 71 ] | Danmec, Hydraflux | ||
| Spamthru | 12.000 [ 70 ] | 0,35 | Spam-DComServ, Covesmer, Xmiler | ||
| 2008 (ungefähr) | Gumblar | ||||
| 2009 (Mai) | November 2010 (unvollständig) | BredoLab | 30.000.000 [ 72 ] | 3.6 | Oficla |
| 2009 (ungefähr) | 19.07.2012 | Grum | 560.000 [ 73 ] | 39,9 | Tedroo |
| Mega-D | 509.000 [ 74 ] | 10 | Özdok | ||
| 2009 (August) | Festi | 250.000 [ 75 ] | 2,25 | Spamnost | |
| 2010 (März) | Vulkanbot | ||||
| 2010 (ungefähr) | TDL4 | 4.500.000 [ 76 ] | TDSS, Alureon | ||
| Zeus | 3.600.000 (nur USA) [ 77 ] | Zbot, PRG, Wsnpoem, Gorhax, Kneber | |||
| 2010 | (Mehrere: 2011, 2012) | Kelihos | Mehr als 300.000 | 4 | Hlux |
| 2011 oder früher | 2015 (Februar) | Ramnit | 3.000.000 [ 78 ] | ||
| 2012 (ungefähr) | Chamäleon | 120.000 [ 79 ] | Keiner | ||
| 2014 | Necurs | 6.000.000 | |||
| 2016 (August) | Mirai | 380.000 | Keiner | ||
| 2022 | Gottesanbeterin [ 80 ] | 5000 | |||
| August 2025 | Rapper Bot [ 81 ] | Mehr als 20.000 | |||
| (unbekannt; aktiv ab 2025) | Aisuru [ 82 ] | "Hunderttausende" |
- Forschern der University of California, Santa Barbara, gelang es, ein Botnetz unter ihre Kontrolle zu bringen, das sechsmal kleiner war als erwartet. In manchen Ländern ist es üblich, dass Nutzer ihre IP-Adresse mehrmals täglich ändern. Die Schätzung der Botnetzgröße anhand der Anzahl der IP-Adressen wird häufig von Forschern verwendet, was jedoch zu ungenauen Einschätzungen führen kann. [ 83 ]
Siehe auch
- Computersicherheit
- Computerwurm
- Spambot
- Zeitleiste der Computerviren und -würmer
- Fortgeschrittene anhaltende Bedrohung
- Freiwilliges Rechnen
Referenzen
- ^ „Thingbots: Die Zukunft von Botnetzen im Internet der Dinge“ . Security Intelligence . 20. Februar 2016. Archiviert vom Original am 7. Januar 2023. Abgerufen am 28. Juli 2017 .
- ^ „Botnetz“ . Archiviert vom Original am 7. Januar 2023. Abgerufen am 9. Juni 2016 .
- ^ Ramneek, Puri (8. August 2003). „Bots & Botnet: Ein Überblick“ . SANS Institute . Archiviert vom Original am 12. Juli 2015. Abgerufen am 12. November 2013 .
- ^ Putman, CGJ; Abhishta; Nieuwenhuis, LJM (März 2018). „Geschäftsmodell eines Botnetzes“. 26. Euromicro International Conference on Parallel, Distributed and Network-based Processing (PDP) 2018. S. 441–445 . arXiv : 1804.10848 . Bibcode : 2018arXiv180410848P . doi : 10.1109/PDP2018.2018.00077 . ISBN 978-1-5386-4975-6. S2CID 13756969 .
- ^ „Office of Public Affairs | Strafverfolgung des Verkaufs von Botnetzen und Schadsoftware“ . www.justice.gov . 18. März 2015. Abgerufen am 20. Oktober 2025 .
- ^ „Internet Crime Complaint Center (IC3) | Heiminternetgeräte erleichtern kriminelle Aktivitäten“ . www.ic3.gov . Abgerufen am 20. Oktober 2025 .
- ^ „FBI zerschlägt größtes Botnetz der Welt: 911 S5 Botnetz“ . www.cobalt.io . Abgerufen am 20. Oktober 2025 .
- ^ Danchev, Dancho (11. Oktober 2013). „Unerfahrene Cyberkriminelle bieten kommerziellen Zugang zu fünf Mini-Botnetzen an“ . Webroot . Archiviert vom Original am 1. Juli 2015. Abgerufen am 28. Juni 2015 .
- ^ a b Schiller, Craig A.; Binkley, Jim; Harley, David; Evron, Gadi; Bradley, Tony; Willems, Carsten; Cross, Michael (1. Januar 2007). Botnets . Burlington, Virginia: Syngress. S. 29–75 . doi : 10.1016/B978-159749135-8/50004-4 . ISBN 9781597491358Die
- ^ „Botnetze: Definition, Typen, Funktionsweise“ . Crowdstrike . Archiviert vom Original am 10. Januar 2023. Abgerufen am 18. April 2021 .
- ^ a b c d Heron, Simon (1. April 2007). „Botnet-Befehls- und Kontrolltechniken“. Network Security . 2007 (4): 13–16 . doi : 10.1016/S1353-4858(07)70045-4 .
- ^ Wang, Ping (2010). „Peer-to-Peer-Botnetze“ . In: Stamp, Mark; Stavroulakis, Peter (Hrsg.). Handbuch der Informations- und Kommunikationssicherheit . Springer. ISBN 9783642041174Archiviert vom Original am 22. Juni 2024. Abgerufen am 28. Juli 2016 .
- ^ CY Cho, D. Babic, R. Shin und D. Song. Inferenz und Analyse formaler Modelle von Botnet-Befehls- und Kontrollprotokollen , 2010 ACM Conference on Computer and Communications Security.
- ^ Teresa Dixon Murray (28. September 2012). „Banken können Cyberangriffe wie die auf PNC, Key und US Bank in dieser Woche nicht verhindern“ . Cleveland.com. Archiviert vom Original am 25. Juli 2015. Abgerufen am 2. September 2014 .
- ^ Arntz, Pieter (30. März 2016). „Die Fakten über Botnetze“ . Malwarebytes Labs . Archiviert vom Original am 17. Juli 2017. Abgerufen am 27. Mai 2017 .
- ^ Schiller, Craig A.; Binkley, Jim; Harley, David; Evron, Gadi; Bradley, Tony; Willems, Carsten; Cross, Michael (1. Januar 2007). „Alternative Botnet C&Cs“. Botnets . Burlington, Virginia: Syngress. S. 77–95 . doi : 10.1016/B978-159749135-8/50005-6 . ISBN 978-159749135-8Die
- ^ Zeltser, Lenny. „Wenn Bots soziale Medien zur Steuerung und Kontrolle nutzen“ . zeltser.com . Archiviert vom Original am 7. Oktober 2017. Abgerufen am 27. Mai 2017 .
- ^ Osborne, Charlie. „Hammertoss: Russische Hacker zielen bei Malware-Verbreitung auf Cloud, Twitter und GitHub ab“ . ZDNet . Archiviert vom Original am 18. Februar 2017. Abgerufen am 7. Oktober 2017 .
- ^ Singel, Ryan (13. August 2009). „Hacker nutzen Twitter zur Kontrolle eines Botnetzes“ . Wired . Archiviert vom Original am 7. Oktober 2017. Abgerufen am 27. Mai 2017 .
- ^ „Erstes von Twitter gesteuertes Android-Botnetz entdeckt“ . 24. August 2016. Archiviert vom Original am 3. Juli 2017. Abgerufen am 27. Mai 2017 .
- ^ Gallagher, Sean (3. Oktober 2014). „Reddit-gestütztes Botnetz infizierte Tausende von Macs weltweit“ . Ars Technica . Archiviert vom Original am 23. April 2017. Abgerufen am 27. Mai 2017 .
- ^ Cimpanu, Catalin (6. Juni 2017). „Russische Staatshacker nutzen Instagram-Posts von Britney Spears zur Steuerung von Malware“ . Bleeping Computer . Archiviert vom Original am 8. Juni 2017. Abgerufen am 8. Juni 2017 .
- ^ Dorais-Joncas, Alexis (30. Januar 2013). „Einführung in Win32/Jabberbot. Ein Instant-Messaging-C&C-System“ . Archiviert vom Original am 2. Juni 2017. Abgerufen am 27. Mai 2017 .
- ^ Constantin, Lucian (25. Juli 2013). „Cyberkriminelle nutzen das Tor-Netzwerk zur Steuerung ihrer Botnetze“ . PC World . Archiviert vom Original am 3. August 2017. Abgerufen am 27. Mai 2017 .
- ^ „Cisco ASA Botnet Traffic Filter Guide“ . Archiviert vom Original am 25. Mai 2017. Abgerufen am 27. Mai 2017 .
- ^ Berinato, Scott (November 2006). „Angriff der Bots“ . Wired . Archiviert vom Original am 14. Juli 2014.
- ^ Norton, Quinn (1. Januar 2012). „Anonymous 101 Part Deux: Morals Triumph Over Lulz“ . Wired.com. Archiviert vom Original am 2. Februar 2013. Abgerufen am 22. November 2013 .
- ^ Peterson, Andrea (10. April 2015). „China setzt neue Waffe zur Online-Zensur in Form einer ‚Großen Kanone‘ ein.“" . The Washington Post . Archiviert vom Original am 17. April 2015 . Abgerufen am 10. April 2015 .
- „ Warum massive Website-Ausfälle weiterhin vorkommen werden“ . Vox . 24. Oktober 2016. Archiviert vom Original am 10. Oktober 2022. Abgerufen am 31. Juli 2022 .
- ^ „Operation Aurora – Die Kommandostruktur“ . Damballa.com. Archiviert vom Original am 11. Juni 2010. Abgerufen am 30. Juli 2010 .
- ^ Tom Spring (20. Juni 2005). „Spam Slayer: Spam-verteilende Zombie-PCs bekämpfen“ . PC World. Archiviert vom Original am 16. Juli 2017. Abgerufen am 19. Dezember 2015 .
- ^ Edwards, Jim (27. November 2013). „So sieht es aus, wenn ein Klickbetrugs-Botnetz heimlich Ihren Webbrowser kontrolliert“ . Archiviert vom Original am 23. Juli 2017. Abgerufen am 27. Mai 2017 .
- ^ FTC. „Social Media Bots and Deceptive Advertising“ (PDF) . Archiviert (PDF) vom Original am 22. Juni 2024. Abgerufen am 26. Juli 2020 .
- ^ Burt, Jeff. „Angriff durch Credential Stuffing auf GM legt Daten von Autobesitzern offen“ . www.theregister.com . Archiviert vom Original am 31. Juli 2022. Abgerufen am 31. Juli 2022 .
- ^ Nichols, Shaun (24. Juni 2014). „Haben Sie ein Botnetz? Denken Sie darüber nach, es zum Bitcoin-Mining zu nutzen? Lassen Sie es lieber sein . “ Archiviert vom Original am 14. September 2017. Abgerufen am 27. Mai 2017 .
- ^ „Bitcoin-Mining“ . BitcoinMining.com. Archiviert vom Original am 19. April 2016. Abgerufen am 30. April 2016 .
{{cite web}}: CS1 Wartung: Bot: Status der ursprünglichen URL unbekannt ( Link ) - ^ Furchgott, Roy (14. August 2009). „Die Bedrohung durch Telefonhacking ist gering, aber sie existiert . “ Gadgetwise Blog . New York Times . Archiviert vom Original am 16. Juli 2017. Abgerufen am 16. Juli 2017 .
- ^ „Trojanisches Pferd und Viren – Häufig gestellte Fragen“ . DSLReports. Archiviert vom Original am 20. Oktober 2012. Abgerufen am 7. April 2011 .
- ^ Many-to-Many Botnet Relationships Archived 4 March 2016 at the Wayback Machine , Damballa , 8 June 2009.
- ^ „Nutzung von Botnetzen | Das Honeynet-Projekt“ . www.honeynet.org . Archiviert vom Original am 20. März 2019. Abgerufen am 24. März 2019 .
- ^ „Was ist Phishing? – Definition von WhatIs.com“ . SearchSecurity . Archiviert vom Original am 24. März 2019. Abgerufen am 24. März 2019 .
- ^ Aguilar, Mario (14. April 2015). „Die Zahl der Menschen, die auf Phishing-E-Mails hereinfallen, ist erschreckend“ . Gizmodo . Archiviert vom Original am 24. März 2019. Abgerufen am 24. März 2019 .
- ^ „Erkennung und Zerschlagung der Kommando- und Kontrollinfrastruktur von Botnetzen mithilfe von Verhaltensprofilern und Bot-Informanten“ . vhosts.eecs.umich.edu .
- ^ „Offenlegung: Erkennung von Botnet-Befehls- und Kontrollservern durch groß angelegte NetFlow-Analyse“ (PDF) . Annual Computer Security Applications Conference . ACM. Dezember 2012. Archiviert (PDF) vom Original am 4. März 2016. Abgerufen am 16. Juni 2017 .
- ^ BotSniffer: Erkennung von Botnet-Befehls- und Kontrollkanälen im Netzwerkverkehr . Proceedings des 15. jährlichen Symposiums für Netzwerk- und verteilte Systemsicherheit. 2008. CiteSeerX 10.1.1.110.8092 .
- ^ „IRCHelp.org – Datenschutz im IRC“ . www.irchelp.org . Archiviert vom Original am 22. Juni 2024. Abgerufen am 21. November 2020 .
- ^ „Forscher starten eine Million Linux-Kernel zur Unterstützung der Botnet-Forschung“ . IT Security & Network Security News. 12. August 2009. Abgerufen am 16. August 2024 .
- ^ „Brute-Force-Botnet-Angriffe entziehen sich nun der volumetrischen Erkennung“ . Dark Reading . DARKReading aus Information Week . 19. Dezember 2016. Archiviert vom Original am 14. November 2017. Abgerufen am 14. November 2017 .
- ^ „Unterausschuss für Kriminalität und Terrorismus | Justizausschuss des US-Senats“ . www.judiciary.senate.gov . Archiviert vom Original am 11. Dezember 2022. Abgerufen am 11. Dezember 2022 .
- ^ Vereinigte Staaten. Kongress. Senat. Justizausschuss. Unterausschuss für Kriminalität und Terrorismus (2018). Bekämpfung von Botnetzen: Öffentliche und private Bemühungen zur Störung und Zerschlagung krimineller Cybernetzwerke: Anhörung vor dem Unterausschuss für Kriminalität und Terrorismus des Justizausschusses des Senats der Vereinigten Staaten, 113. Kongress, 2. Sitzung, 15. Juli 2014. Washington, DC: US Government Publishing Office. Archiviert vom Original am 22. Juni 2024. Abgerufen am 18. November 2018 .
- ^ Meidan, Yair (2018). „N-BaIoT-Netzwerkbasierte Erkennung von IoT-Botnet-Angriffen mithilfe von Deep Autoencodern“. IEEE Pervasive Computing . 17 (3): 12–22 . arXiv : 1805.03409 . Bibcode : 2018IPCom..17c..12M . doi : 10.1109/MPRV.2018.03367731 . S2CID 13677639 .
- ^ García, S.; Grill, M.; Stiborek, J.; Zunino, A. (1. September 2014). „Ein empirischer Vergleich von Botnet-Erkennungsmethoden“ . Computers & Security . 45 : 100–123 . doi : 10.1016/j.cose.2014.05.011 . hdl : 11336/6772 . ISSN 0167-4048 . Archiviert vom Original am 9. Dezember 2022. Abgerufen am 8. Dezember 2023 .
- ^ Credeur, Mary. „Atlanta Business Chronicle, Redakteurin“ . bizjournals.com. Archiviert vom Original am 22. März 2019. Abgerufen am 22. Juli 2002 .
- ^ Mary Jane Credeur (22. Juli 2002). „EarthLink gewinnt 25-Millionen-Dollar-Prozess gegen Junk-E-Mail-Versender“ . Archiviert vom Original am 23. März 2019. Abgerufen am 10. Dezember 2018 .
- ^ Paulson, LD (April 2006). „Kurzmeldungen: Hacker stärken bösartige Botnetze durch Verkleinerung“ ( PDF) . Computer . 39 (4): 17–19 . doi : 10.1109/MC.2006.136 . S2CID 10312905. Archiviert (PDF) vom Original am 12. November 2013. Abgerufen am 12. November 2013.
Die Größe von Botnetzen erreichte Mitte 2004 ihren Höhepunkt, wobei viele mehr als 100.000 infizierte Rechner nutzten, so Mark Sunner, Chief Technology Officer von MessageLabs. Die durchschnittliche Größe eines Botnetzes liegt heute bei etwa 20.000 Computern, sagte er.
- ^ a b Cuevas, Alejandro (18. Februar 2015). „Botnetze: Zombies, Spam und Angriffe“ . Archiviert vom Original am 12. Juni 2015.
- ^ Ogu, Emmanuel C.; Ojesanmi, Olusegun A.; Awodele, Oludele; Kuyoro, 'Shade (2019). „Eine vorsichtige Betrachtung von Botnetzen: Die aktuelle Bedrohungslandschaft und unser bisheriger Kenntnisstand“ . Information . 10 (11): 337. doi : 10.3390/info10110337 .
- ^ Chuck Miller (5. Mai 2009). „Forscher übernehmen die Kontrolle über das Torpig-Botnetz“ . SC Magazine US. Archiviert vom Original am 24. Dezember 2007. Abgerufen am 7. November 2011 .
- ^ „Das Storm-Worm-Netzwerk schrumpft auf etwa ein Zehntel seiner früheren Größe“ . Tech.Blorge.Com. 21. Oktober 2007. Archiviert vom Original am 24. Dezember 2007. Abgerufen am 30. Juli 2010 .
- ^ Chuck Miller (25. Juli 2008). „Das Rustock-Botnetz spammt wieder“ . SC Magazine US. Archiviert vom Original am 4. April 2016. Abgerufen am 30. Juli 2010 .
- ^ Stewart, Joe (13. Januar 2009). „Spam-Botnetze, die man 2009 im Auge behalten sollte“ . Secureworks.com . SecureWorks. Archiviert vom Original am 5. März 2016. Abgerufen am 9. März 2016 .
- ^ „Pushdo-Botnetz – Neue DDoS-Angriffe auf große Websites – Harry Waldron – IT-Sicherheit“ . Msmvps.com. 2. Februar 2010. Archiviert vom Original am 16. August 2010. Abgerufen am 30. Juli 2010 .
- ^ „Neuseeländischer Teenager wegen Kontrolle eines Botnetzes mit 1,3 Millionen Computern angeklagt“ . The H Security. 30. November 2007. Archiviert vom Original am 8. März 2013. Abgerufen am 12. November 2011 .
- ^ „Technologie | Spam nimmt nach kurzer Atempause wieder zu“ . BBC News . 26. November 2008. Archiviert vom Original am 22. Mai 2010. Abgerufen am 24. April 2010 .
- ^ „Sality: Story of a Peer-to-Peer Viral Network“ (PDF) . Symantec. 3. August 2011. Archiviert vom Original (PDF) am 24. September 2015. Abgerufen am 12. Januar 2012 .
- ^ „Wie FBI und Polizei ein riesiges Botnetz zerschlugen“ . theregister.co.uk. Archiviert vom Original am 5. März 2010. Abgerufen am 3. März 2010 .
- ^ „Neues massives Botnetz doppelt so groß wie Storm — Security/Perimeter“ . Dark Reading . DarkReading. 7. April 2008. Archiviert vom Original am 11. Juni 2016. Abgerufen am 30. Juli 2010 .
- ^ „Berechnung des Ausmaßes des Downadup-Ausbruchs – F-Secure Weblog: Neuigkeiten aus dem Labor“ . F-secure.com. 16. Januar 2009. Archiviert vom Original am 23. Mai 2016. Abgerufen am 24. April 2010 .
- ^ „Waledac-Botnetz durch MS-Maßnahmen ‚dezimiert‘“ . The Register. 16. März 2010. Archiviert vom Original am 18. April 2011. Abgerufen am 23. April 2011 .
- ^ a b c d Gregg Keizer (9. April 2008). „Top-Botnetze kontrollieren 1 Million gehackte Computer“ . Computerworld. Archiviert vom Original am 13. August 2014. Abgerufen am 23. April 2011 .
- ^ „Botnetz hetzt Zombie-Soldaten auf fehlerhafte Websites“ . The Register. 14. Mai 2008. Archiviert vom Original am 11. Mai 2011. Abgerufen am 23. April 2011 .
- ^ „Infosecurity (UK) – BredoLab schaltete mit Spamit.com verbundenes Botnetz ab .“ .canada.com. Archiviert vom Original am 11. Mai 2011. Abgerufen am 10. November 2011 .
- ^ „Forschung: Kleine, selbst erstellte Botnetze sind in Unternehmensnetzwerken weit verbreitet“ . ZDNet. Archiviert vom Original am 11. Mai 2011. Abgerufen am 30. Juli 2010 .
- ^ Warner, Gary (2. Dezember 2010). „Oleg Nikolaenko, Mega-D Botmaster, muss sich vor Gericht verantworten“ . CyberCrime & Doing Time. Archiviert vom Original am 7. Januar 2016. Abgerufen am 6. Dezember 2010 .
- ^ Kirk, Jeremy (16. August 2012). „Spamhaus erklärt Grum-Botnetz für tot, aber Festi erholt sich“ . PC World . Archiviert vom Original am 1. Juli 2015. Abgerufen am 11. März 2016 .
- ^ „Wie erkenne ich das Rootkit TDL4 (TDSS/Alureon)“ . kasperskytienda.es. 3. Juli 2011. Archiviert vom Original am 14. März 2016 . Abgerufen am 11. Juli 2011 .
- ^ „Amerikas 10 meistgesuchte Botnetze“ . Networkworld.com. 22. Juli 2009. Archiviert vom Original am 22. Juni 2024. Abgerufen am 10. November 2011 .
- ^ „EU-Polizeiaktion zerschlägt bösartiges Computernetzwerk“ . phys.org . Archiviert vom Original am 7. Oktober 2019. Abgerufen am 7. Oktober 2019 .
- ^ „Entdeckt: Botnetz kostet Display-Werbetreibende über sechs Millionen Dollar pro Monat“ . Spider.io. 19. März 2013. Archiviert vom Original am 9. Juli 2017. Abgerufen am 21. März 2013 .
- „ Dieses winzige Botnetz startet die bisher stärksten DDoS-Angriffe . “ ZDNet . Archiviert vom Original am 31. Juli 2022. Abgerufen am 31. Juli 2022 .
- ^ McMillan, Robert. „Mann aus Oregon wegen des Betriebs eines der leistungsstärksten Angriffs-Botnetze aller Zeiten angeklagt“ . MSN.com . Abgerufen am 21. August 2025 .
- ^ Fadilpašić, Sead (30. Januar 2026). „Der größte DDoS-Angriff aller Zeiten wurde entdeckt – aber zum Glück haben Sie ihn wahrscheinlich kaum bemerkt . “ TechRadar Pro . Abgerufen am 9. Februar 2026. Die meisten Aisuru-Angriffe dauern in der Regel zwischen einer und zwei Minuten und erreichen Spitzenwerte zwischen 1 und 5 Terabit pro Sekunde (Tbps )
. Die Mehrheit (94 %) verzeichnete zwischen 1 und 5 Milliarden Pakete pro Sekunde. Aisuru ist derzeit eines der größten und gefährlichsten Botnetze überhaupt und umfasst Hunderttausende von Heimroutern, Smart-Kameras, DVR-Systemen und anderen Endgeräten.
- ^ Espiner, Tom (8. März 2011). „Botnetgröße möglicherweise übertrieben, sagt Enisa | Sicherheitsbedrohungen“ . Zdnet.com. Archiviert vom Original am 23. Oktober 2012. Abgerufen am 10. November 2011 .
Externe Links
- Das Honeynet Project & Research Alliance – „Kenne deinen Feind: Botnetze aufspüren“
- Die Shadowserver Foundation – eine rein ehrenamtliche Sicherheitsüberwachungsgruppe, die Malware, Botnetzaktivitäten und elektronischen Betrug sammelt, verfolgt und darüber berichtet.
- EWeek.com – „Ist der Kampf gegen die Botnetze bereits verloren?“
- Botnetz-Zerschlagung – „Drahtzieher der SpyEye-Malware bekennt sich schuldig“ , FBI

