
Im Internet ist ein Domainname eine Zeichenkette , die einen Bereich administrativer Autonomie, Autorität oder Kontrolle kennzeichnet. Domainnamen werden häufig verwendet, um über das Internet bereitgestellte Dienste wie Websites , E-Mail- Dienste und mehr zu identifizieren. Sie kommen in verschiedenen Netzwerkkontexten und für anwendungsspezifische Namens- und Adressierungszwecke zum Einsatz. Im Allgemeinen identifiziert ein Domainname eine Netzwerkdomäne oder eine Internetprotokoll- Ressource (IP-Ressource), beispielsweise einen PC für den Internetzugang oder einen Server.
Domainnamen werden durch die Regeln und Verfahren des Domain Name Systems (DNS) gebildet. Jeder im DNS registrierte Name ist ein Domainname. Domainnamen sind in Unterebenen ( Subdomains ) der DNS-Root- Domain organisiert, die selbst keinen Namen hat. Die oberste Ebene bilden die Top-Level-Domains (TLDs), darunter die generischen Top-Level-Domains (gTLDs) wie die bekannten Domains .com , .info , .net , .edu und .org sowie die länderspezifischen Top-Level-Domains (ccTLDs). Unterhalb dieser Top-Level-Domains in der DNS-Hierarchie befinden sich die Second-Level- und Third-Level-Domains, die typischerweise von Endnutzern reserviert werden können, die lokale Netzwerke mit dem Internet verbinden, andere öffentlich zugängliche Internetressourcen erstellen oder Websites wie „wikipedia.org“ betreiben möchten. Die Registrierung einer Second- oder Third-Level-Domain erfolgt in der Regel über einen Domain-Registrar , der seine Dienste öffentlich anbietet.
Ein vollqualifizierter Domänenname (FQDN) ist ein Domänenname, der vollständig mit allen Bezeichnungen der DNS-Hierarchie angegeben ist und keine Teile auslässt. Traditionell endet ein FQDN mit einem Punkt ( . ), um die oberste Ebene des DNS-Baums zu kennzeichnen. [ 1 ] Bezeichnungen im Domain Name System unterscheiden nicht zwischen Groß- und Kleinschreibung und können daher in beliebiger Schreibweise geschrieben werden. Domänennamen werden in technischen Kontexten jedoch üblicherweise kleingeschrieben. [ 2 ] §6 Ein Hostname ist ein Domänenname, dem mindestens eine IP-Adresse zugeordnet ist .
Zweck
Domainnamen dienen der Identifizierung von Internetressourcen wie Computern, Netzwerken und Diensten. Sie verwenden eine textbasierte Bezeichnung, die leichter zu merken ist als die numerischen Adressen der Internetprotokolle. Ein Domainname kann ganze Sammlungen solcher Ressourcen oder einzelne Instanzen repräsentieren. Einzelne Internet-Hostcomputer verwenden Domainnamen als Host-Identifikatoren, auch Hostnamen genannt . Der Begriff Hostname wird auch für die untersten Bezeichnungen im Domain Name System verwendet, üblicherweise ohne weitere untergeordnete Domainnamen. Hostnamen sind Bestandteil von Uniform Resource Locators (URLs) für Internetressourcen wie Websites (z. B. en.wikipedia.org).
Domainnamen dienen auch als einfache Identifikationsbezeichnungen, um Eigentum oder Kontrolle über eine Ressource anzuzeigen. Beispiele hierfür sind die Realm-Kennungen im Session Initiation Protocol (SIP), die Domain Keys zur Überprüfung von DNS-Domains in E-Mail- Systemen und viele andere Uniform Resource Identifiers (URIs).
Eine wichtige Funktion von Domainnamen besteht darin, numerisch adressierten Internetressourcen leicht erkennbare und einprägsame Namen zuzuweisen. Diese Abstraktion ermöglicht es, jede Ressource an einen anderen physischen Ort in der Adressstruktur des Netzwerks zu verschieben, global oder lokal in einem Intranet . Eine solche Verschiebung erfordert üblicherweise die Änderung der IP-Adresse der Ressource und die entsprechende Übersetzung dieser IP-Adresse in ihren Domainnamen und umgekehrt.
Domainnamen dienen dazu, eine eindeutige Identität zu schaffen. Organisationen können einen Domainnamen wählen, der ihrem Namen entspricht, wodurch Internetnutzer sie leichter erreichen können.
Eine generische Domain ist ein Name, der eine allgemeine Kategorie definiert, anstatt einen spezifischen oder persönlichen Fall zu bezeichnen, beispielsweise der Name einer Branche anstelle eines Firmennamens. Beispiele für generische Namen sind books.com , music.com und travel.info . Unternehmen haben Marken auf Basis generischer Namen aufgebaut, und solche generischen Domainnamen können wertvoll sein. [ 3 ]
Domainnamen werden oft einfach als Domains bezeichnet , und Domaininhaber werden häufig als Domainbesitzer bezeichnet. Die Registrierung eines Domainnamens bei einem Registrar verleiht jedoch kein rechtliches Eigentum an dem Domainnamen, sondern lediglich ein ausschließliches Nutzungsrecht für einen bestimmten Zeitraum. Die Verwendung von Domainnamen im Geschäftsverkehr kann dem Markenrecht unterliegen .
Geschichte
Die Praxis, eine einfache, einprägsame Abstraktion der numerischen Adresse eines Hosts in einem Computernetzwerk zu verwenden, geht auf die ARPANET- Ära zurück, also auf die Zeit vor dem heutigen kommerziellen Internet. Im frühen Netzwerk bezog jeder Computer die Hosts-Datei ( host.txt ) von einem Computer bei SRI (heute SRI International ) [ 4 ] [ 5 ] , in der die Hostnamen der Computer numerischen Adressen zugeordnet wurden. Aufgrund des rasanten Wachstums des Netzwerks war es unmöglich, ein zentral organisiertes Hostnamenregister zu führen. Daher wurde 1983 das Domain Name System (DNS) im ARPANET eingeführt und von der Internet Engineering Task Force ( IETF) als RFC 882 [ 6 ] und RFC 883 [ 7 ] veröffentlicht.
Die folgende Tabelle zeigt die ersten fünf .com- Domains mit den Daten ihrer Registrierung: [ 8 ]
| Domainname | Registrierungsdatum |
|---|---|
| symbolics.com | 15. März 1985 |
| bbn.com | 24. April 1985 |
| think.com | 24. Mai 1985 |
| mcc.com | 11. Juli 1985 |
| dec.com | 30. September 1985 |
und die ersten fünf .edu- Domains: [ 9 ]
| Domainname | Registrierungsdatum |
|---|---|
| berkeley.edu | 24. April 1985 |
| cmu.edu | 24. April 1985 |
| purdue.edu | 24. April 1985 |
| rice.edu | 24. April 1985 |
| ucla.edu | 24. April 1985 |
Domänennamensraum

Die Internet Corporation for Assigned Names and Numbers (ICANN) verwaltet heute die übergeordnete Entwicklung und Architektur des Internet-Domainnamenraums. Sie autorisiert Domainnamen-Registrare , über die Domainnamen registriert und neu vergeben werden können.

Der Domainnamenraum besteht aus einer Baumstruktur von Domainnamen. Jeder Knoten in der Baumstruktur enthält Informationen, die mit dem jeweiligen Domainnamen verknüpft sind. Die Baumstruktur ist in Zonen unterteilt , beginnend mit der DNS-Root-Zone .
Syntax des Domänennamens
Ein Domainname besteht aus einem oder mehreren Teilen, technisch als Labels bezeichnet , die üblicherweise aneinandergereiht und durch Punkte getrennt werden, wie zum Beispiel example.com .
- Die ganz rechts stehende Bezeichnung gibt die Top-Level-Domain an ; beispielsweise gehört der Domainname www.example.com zur Top-Level-Domain .com .
- Die Domänenhierarchie verläuft von rechts nach links im Namen; jede Bezeichnung links spezifiziert eine Unterdomäne der rechts stehenden Domäne. Beispielsweise spezifiziert die Bezeichnung „ example“ den Knoten „example.com“ als Subdomäne der .com- Domäne, und „www“ ist eine Bezeichnung zur Erstellung von „www.example.com“ , einer Subdomäne von „example.com“ . Jede Bezeichnung kann 1 bis 63 Oktette enthalten . Die leere Bezeichnung ist für den Wurzelknoten reserviert und wird in vollständiger Qualifizierung als leere Bezeichnung mit einem abschließenden Punkt dargestellt . Der vollständige Domänenname darf in seiner textuellen Darstellung maximal 253 ASCII-Zeichen lang sein. [ 10 ]
- Ein Hostname ist ein Domainname mit mindestens einer zugehörigen IP-Adresse. Beispielsweise sind die Domainnamen www.example.com und example.com Hostnamen, die .com- Domain hingegen nicht. Andere Top-Level-Domains, insbesondere länderspezifische Top-Level-Domains , können jedoch durchaus eine IP-Adresse besitzen und sind in diesem Fall ebenfalls Hostnamen.
- Hostnamen schränken die im zugehörigen Domainnamen zulässigen Zeichen ein. Ein gültiger Hostname ist auch ein gültiger Domainname, aber ein gültiger Domainname ist nicht zwangsläufig auch als Hostname gültig.
Top-Level-Domains
Als das Domain Name System (DNS) in den 1980er Jahren entwickelt wurde, wurde der Domainnamenraum in zwei Hauptgruppen unterteilt. [ 11 ] Die länderspezifischen Top-Level-Domains (ccTLDs) basierten primär auf den zweistelligen Gebietskennungen der ISO-3166- Länderabkürzungen. Zusätzlich wurde eine Gruppe von sieben generischen Top-Level-Domains (gTLDs) eingeführt, die verschiedene Namenskategorien und Organisationen repräsentierten. [ 12 ] Dies waren die Domains .gov , .edu , .com , .mil , .org , .net und .int . Diese beiden Arten von Top-Level-Domains (TLDs) bilden die höchste Ebene der Domainnamen im Internet. Top-Level-Domains bilden die DNS-Root-Zone des hierarchischen Domain Name Systems . Jeder Domainname endet mit einer Top-Level-Domain-Kennzeichnung.
Im Zuge des Wachstums des Internets entstand der Wunsch nach zusätzlichen generischen Top-Level-Domains. Im Oktober 2009 existierten 21 generische Top-Level-Domains und 250 zweistellige Länder-Top-Level-Domains. [ 13 ] Darüber hinaus erfüllt die ARPA- Domain technische Zwecke in der Infrastruktur des Domain Name Systems.
Während des 32. Internationalen Öffentlichen ICANN-Treffens 2008 in Paris [ 14 ] initiierte ICANN ein neues Verfahren zur Vergabe von Top-Level-Domains (TLDs), um die Einführung neuer generischer Top-Level-Domains (gTLDs) maßgeblich voranzutreiben. Dieses Programm sieht die Verfügbarkeit zahlreicher neuer oder bereits vorgeschlagener Domains sowie ein neues Antrags- und Implementierungsverfahren vor. [ 15 ] Beobachter gingen davon aus, dass die neuen Regeln zur Registrierung hunderter neuer Top-Level-Domains führen könnten. [ 16 ] Das Programm startete 2012 und erhielt 1930 Anträge. [ 17 ] Bis 2016 wurde der Meilenstein von 1000 aktiven gTLDs erreicht.
Die Internet Assigned Numbers Authority (IANA) führt eine kommentierte Liste der Top-Level-Domains in der DNS-Root-Zone -Datenbank. [ 18 ]
Für spezielle Zwecke wie Netzwerktests, Dokumentation und andere Anwendungen reserviert die IANA außerdem eine Reihe von Domainnamen für spezielle Verwendungszwecke. [ 19 ] Diese Liste enthält Domainnamen wie example , local , localhost und test . Weitere Top-Level-Domains mit Markennamen sind für die Nutzung durch Unternehmen registriert. Beispiele hierfür sind Marken wie BMW , Google und Canon . [ 20 ]
Domänen zweiter Ebene und niedrigerer Ebenen
Unterhalb der Top-Level-Domains (TLDs) in der Domainnamenhierarchie befinden sich die Second-Level-Domains (SLDs). Diese stehen direkt links neben .com, .net und den anderen Top-Level-Domains. Beispielsweise ist in der Domain example.co.uk „ co“ die Second-Level-Domain.
Als Nächstes folgen die Domains der dritten Ebene, die direkt links neben einer Domain der zweiten Ebene stehen. Es gibt Domains der vierten und fünften Ebene usw., praktisch ohne Begrenzung. Die einzelnen Ebenen werden durch einen Punkt getrennt . Ein Beispiel für einen Domainnamen mit vier Ebenen ist sos.state.oh.us . „sos“ ist eine Subdomain von „state.oh.us“, „state“ eine Subdomain von „oh.us“ usw. Im Allgemeinen sind Subdomains Domains, die ihrer übergeordneten Domain untergeordnet sind. Ein Beispiel für sehr tiefe Subdomain-Ordnungsebenen sind die IPv6- Reverse-Resolution -DNS-Zonen , z. B. 1.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.0.ip6.arpa, was der Reverse-DNS-Auflösungsdomänenname für die IP-Adresse einer Loopback- Schnittstelle oder den Localhost -Namen ist.
Domainnamen zweiter Ebene (oder niedrigerer Ebene, abhängig von der bestehenden übergeordneten Hierarchie) basieren häufig auf dem Namen eines Unternehmens (z. B. bbc.co.uk ), eines Produkts oder einer Dienstleistung (z. B. hotmail.com ). Unterhalb dieser Ebenen bezeichnet der nächste Bestandteil des Domainnamens einen bestimmten Host-Server. So könnte beispielsweise ftp.example.com ein FTP-Server, www.example.com ein Webserver und mail.example.com ein E-Mail-Server sein, die jeweils nur die ihnen zugewiesene Funktion erfüllen. Moderne Technologien ermöglichen es, dass mehrere physische Server mit unterschiedlichen (siehe Load Balancing ) oder sogar identischen Adressen (siehe Anycast ) einen einzelnen Hostnamen oder Domainnamen bedienen oder dass mehrere Domainnamen von einem einzigen Computer bedient werden. Letzteres ist in Webhosting- Zentren weit verbreitet, wo Serviceprovider die Websites vieler Organisationen auf wenigen Servern hosten.
Die hierarchischen DNS-Bezeichnungen oder Komponenten von Domänennamen werden in einem vollqualifizierten Namen durch den Punkt ( . ) getrennt.
Internationalisierte Domainnamen
Der im Domain Name System (DNS) zulässige Zeichensatz basiert auf ASCII und erlaubt daher nicht die Darstellung von Namen und Wörtern vieler Sprachen in ihren jeweiligen Schriften oder Alphabeten. ICANN hat das System der internationalisierten Domainnamen (IDNA) eingeführt, welches Unicode- Zeichenketten, die in Benutzeroberflächen von Anwendungen verwendet werden, mithilfe einer Kodierung namens Punycode in den gültigen DNS-Zeichensatz umwandelt . Beispielsweise wird københavn.eu auf xn--kbenhavn-54a.eu abgebildet. Viele Registrierungsstellen haben IDNA übernommen.
Domainnamenregistrierung
DNS-Verlauf
Der erste kommerzielle Internet-Domainname in der Top-Level- Domain .com wurde am 15. März 1985 unter dem Namen symbolics.com von Symbolics Inc., einem Computersystemunternehmen in Massachusetts, registriert . [ 21 ] [ 22 ]
Bis 1992 waren weniger als 15.000 .com- Domains registriert worden.
Im ersten Quartal 2015 wurden 294 Millionen Domainnamen registriert. [ 23 ] Ein Großteil davon entfällt auf die .com- TLD, die am 21. Dezember 2014 115,6 Millionen Domainnamen umfasste, [ 24 ] darunter 11,9 Millionen Websites aus den Bereichen Online-Handel und E-Commerce, 4,3 Millionen Unterhaltungsseiten, 3,1 Millionen Finanzseiten und 1,8 Millionen Sportseiten. [ 25 ] Am 15. Juli 2012 verzeichnete die .com- TLD mehr Registrierungen als alle länderspezifischen Top-Level-Domains (ccTLDs) zusammen. [ 26 ]
Zum 31. Dezember 2023 waren 359,8 Millionen Domainnamen registriert. [ 27 ]
Verwaltung
Das Recht zur Nutzung eines Domainnamens wird von Domain-Registraren vergeben , die von der Internet Corporation for Assigned Names and Numbers (ICANN) akkreditiert sind. ICANN ist die Organisation, die für die Überwachung der Namens- und Nummernsysteme des Internets zuständig ist. Zusätzlich zu ICANN wird jede Top-Level-Domain (TLD) technisch von einer Verwaltungsorganisation, die eine Registry betreibt, verwaltet und betreut. Eine Registry ist für die Pflege der Datenbank der in der von ihr verwalteten TLD registrierten Namen verantwortlich. Sie empfängt Registrierungsinformationen von jedem Domain-Registrar, der zur Vergabe von Namen in der entsprechenden TLD berechtigt ist, und veröffentlicht diese Informationen über einen speziellen Dienst, das WHOIS- Protokoll und dessen Nachfolger Registration Data Access Protocol (RDAP).
Registrierungsstellen und Registrare erheben üblicherweise eine jährliche Gebühr für die Zuweisung eines Domainnamens an einen Nutzer und die Bereitstellung eines Standard-Nameserversatzes. Oft wird diese Transaktion als Verkauf oder Vermietung des Domainnamens bezeichnet, und der Registrant wird mitunter als „Eigentümer“ bezeichnet. Tatsächlich besteht jedoch keine solche rechtliche Beziehung, sondern lediglich das ausschließliche Nutzungsrecht am Domainnamen. Korrekter sind die Bezeichnungen „Registranten“ oder „Domaininhaber“.
ICANN veröffentlicht die vollständige Liste der TLD-Registrierungsstellen und Domainnamen-Registrare. Die mit Domainnamen verknüpften Registranteninformationen werden in einer Online-Datenbank verwaltet, die über das WHOIS-Protokoll zugänglich ist. Für die meisten der 250 länderspezifischen Top-Level-Domains (ccTLDs) verwalten die Domain-Registrierungsstellen die WHOIS- oder RDAP-Informationen (Registrant, Nameserver, Ablaufdaten usw.).
Manche Domainnamen-Registrierungsstellen, oft auch Netzwerkinformationszentren (NICs) genannt, fungieren gleichzeitig als Registrare für Endnutzer. Die großen generischen Top-Level-Domain-Registrierungsstellen, beispielsweise für die Domains .com , .net , .org , .info und andere, nutzen ein Registry-Registrar-Modell mit Hunderten von Domainnamen-Registraren (siehe Listen bei ICANN [ 28 ] oder VeriSign [ 29 ] ). Bei dieser Verwaltungsmethode verwaltet die Registry lediglich die Domainnamen-Datenbank und die Beziehungen zu den Registraren. Die Registranten (Nutzer eines Domainnamens) sind Kunden des Registrars, in manchen Fällen über zusätzliche Wiederverkäufer.
Es gibt auch einige andere alternative DNS-Root -Anbieter, die versuchen, mit der Rolle der ICANN bei der Domainnamenverwaltung zu konkurrieren oder diese zu ergänzen. Die meisten von ihnen konnten jedoch keine breite Anerkennung erlangen, und daher können die von diesen alternativen Roots angebotenen Domainnamen nicht ohne zusätzliche spezielle Konfigurationen universell auf den meisten anderen mit dem Internet verbundenen Rechnern verwendet werden.
Technische Anforderungen und Prozess
Bei der Registrierung eines Domainnamens und der Aufrechterhaltung der Kontrolle über den neu geschaffenen Namensraum verwenden Registrare mehrere wichtige Informationen, die mit einer Domain verbunden sind:
- Administrativer Ansprechpartner . Ein Domaininhaber benennt üblicherweise einen administrativen Ansprechpartner zur Verwaltung des Domainnamens. Dieser hat in der Regel die umfassendste Kontrolle über die Domain. Zu den ihm übertragenen Verwaltungsaufgaben gehören die Pflege aller Geschäftsinformationen, wie z. B. der eingetragene Name, die Postanschrift und die Kontaktdaten des offiziellen Domaininhabers, sowie die Einhaltung der Vorgaben der Domainregistrierungsstelle, um das Nutzungsrecht am Domainnamen zu behalten. Darüber hinaus hinterlegt der administrative Ansprechpartner zusätzliche Kontaktdaten für technische und Abrechnungsangelegenheiten.
- Technischer Ansprechpartner . Der technische Ansprechpartner verwaltet die Nameserver einer Domain. Zu seinen Aufgaben gehören die Sicherstellung der Übereinstimmung der Domainkonfigurationen mit den Anforderungen der Domainregistrierungsstelle, die Pflege der Domainzoneneinträge und die Gewährleistung der kontinuierlichen Funktionsfähigkeit der Nameserver (wodurch die Erreichbarkeit der Domain gewährleistet wird).
- Rechnungskontakt . Die Person, die für den Empfang von Rechnungen vom Domainnamen-Registrar und die Zahlung der anfallenden Gebühren verantwortlich ist.
- Nameserver . Die meisten Registrare stellen im Rahmen des Registrierungsdienstes zwei oder mehr Nameserver bereit. Ein Registrant kann jedoch auch eigene autoritative Nameserver für die Ressourceneinträge einer Domain festlegen. Die Richtlinien des Registrars regeln die Anzahl der Server und die Art der benötigten Serverinformationen. Einige Anbieter verlangen einen Hostnamen und die zugehörige IP-Adresse oder nur den Hostnamen, der entweder in der neuen Domain auflösbar sein oder anderweitig existieren muss. Gemäß den üblichen Anforderungen sind in der Regel mindestens zwei Server erforderlich. [ 30 ]
Ein Domainname besteht aus einem oder mehreren Labels, die jeweils aus den ASCII-Zeichen (Buchstaben, Ziffern und Bindestriche a–z, A–Z, 0–9, -) gebildet werden, jedoch nicht mit einem Bindestrich beginnen oder enden. Die Labels unterscheiden nicht zwischen Groß- und Kleinschreibung; beispielsweise ist „label“ gleichbedeutend mit „Label“ oder „LABEL“. In der textuellen Darstellung eines Domainnamens werden die Labels durch einen Punkt getrennt .
Geschäftsmodelle
Domainnamen werden oft in Analogie zu Immobilien betrachtet , da Domainnamen das Fundament bilden, auf dem eine Website aufgebaut werden kann, und die hochwertigsten Domainnamen haben, ähnlich wie begehrte Immobilien, einen erheblichen Wert, in der Regel aufgrund ihres Potenzials zum Online-Markenaufbau, ihrer Verwendung in der Werbung, der Suchmaschinenoptimierung und vieler anderer Kriterien.
Einige Unternehmen boten kostengünstige, unter dem Selbstkostenpreis liegende oder sogar kostenlose Domainregistrierungen an, wobei verschiedene Modelle zur Kostendeckung eingesetzt wurden. Diese erforderten in der Regel, dass die Domains auf der Website des Anbieters in einem Framework oder Portal gehostet wurden, das Werbung um die Inhalte des Domaininhabers herum einblendete. Die daraus generierten Einnahmen ermöglichten es dem Anbieter, die Kosten zu decken. Zu Beginn der DNS-Ära waren Domainregistrierungen kostenlos. Ein Domaininhaber kann beliebig viele Subdomains für seine Domain vergeben. Beispielsweise könnte der Inhaber von example.org Subdomains wie foo.example.org und foo.bar.example.org für Interessenten anbieten.
Viele begehrte Domainnamen sind bereits vergeben, daher müssen Nutzer mithilfe von Websuchfunktionen oder den Betriebssystemtools WHOIS , RDAP und dig nach anderen, akzeptablen Namen suchen. Viele Registrare bieten Tools zur Domainnamenssuche an , die Domaindatenbanken durchsuchen und verfügbare alternative Domainnamen zu den vom Nutzer eingegebenen Schlüsselwörtern vorschlagen.
Weiterverkauf von Domainnamen
Der Handel mit registrierten Domainnamen wird als Domain-Aftermarket bezeichnet . Verschiedene Faktoren beeinflussen den wahrgenommenen Wert oder Marktwert eines Domainnamens. Die meisten hochpreisigen Domainverkäufe erfolgen privat. [ 31 ] Dies wird auch als vertraulicher oder anonymer Domainerwerb bezeichnet. [ 32 ]
Verwirrung um Domainnamen
Die Verwendung von Intercapping dient häufig dazu, die Bedeutung eines Domainnamens hervorzuheben, da DNS-Namen nicht zwischen Groß- und Kleinschreibung unterscheiden. Bei bestimmten Schreibweisen können Namen missverstanden werden. Beispielsweise wählte die Datenbank Who Represents für Künstler und Agenten die Domain whorepresents.com [ 33 ] , was zu Fehlinterpretationen führen kann. In solchen Fällen kann die korrekte Bedeutung durch die Verwendung von Bindestrichen bei der Domainregistrierung verdeutlicht werden. So verwendete beispielsweise Experts Exchange , ein Diskussionsforum für Programmierer, ursprünglich expertsexchange.com , änderte seinen Domainnamen aber in experts-exchange.com [ 34 ] .
Verwendung im Webhosting
Der Domainname ist Bestandteil eines Uniform Resource Locators (URL), der zum Zugriff auf Websites verwendet wird , zum Beispiel:
- URL: http://www.example.net/index.html
- Top-Level-Domain: net
- Zweitebenendomäne: Beispiel
- Hostname: www
Ein Domainname kann auf mehrere IP-Adressen verweisen , um Serverredundanz für die angebotenen Dienste zu gewährleisten. Diese Funktion wird zur Bewältigung des Datenverkehrs großer, beliebter Websites eingesetzt.
Webhosting-Dienste hingegen betreiben Server, denen typischerweise nur eine oder wenige Adressen zugewiesen sind, während sie Websites für viele Domains bereitstellen – eine Technik, die als virtuelles Webhosting bezeichnet wird . Diese Überlastung der IP-Adressen erfordert, dass jede Anfrage den referenzierten Domainnamen identifiziert, beispielsweise über das HTTP-Anfrageheader-Feld „ Host: “ ( Server Name Indication ).
Missbrauch und Regulierung
Kritiker werfen VeriSign häufig Machtmissbrauch im Umgang mit Domainnamen vor. Besonders bemerkenswert war das System „ Site Finder“ , das alle nicht registrierten .com- und .net-Domains auf eine VeriSign-Webseite umleitete. So erklärten beispielsweise zahlreiche Mitglieder der IETF und anderer technischer Gremien auf einer öffentlichen Sitzung mit VeriSign , in der technische Bedenken bezüglich „Site Finder“ geäußert wurden [ 35 ] , wie überrascht sie von VeriSigns Änderung des grundlegenden Verhaltens einer wichtigen Komponente der Internetinfrastruktur waren, ohne den üblichen Konsens erzielt zu haben. „Site Finder“ ging zunächst davon aus, dass jede Internetanfrage eine Webseite betraf, und monetarisierte Anfragen nach falschen Domainnamen, indem der Nutzer auf die Suchseite von VeriSign weitergeleitet wurde. Andere Anwendungen, wie beispielsweise viele E-Mail-Implementierungen, interpretieren das Ausbleiben einer Antwort auf eine Domainnamenanfrage als Hinweis darauf, dass die Domain nicht existiert und die Nachricht als unzustellbar behandelt werden kann. Die ursprüngliche VeriSign-Implementierung verletzte diese Annahme für E-Mails, da sie einen fehlerhaften Domainnamen immer auf den von „Site Finder“ auflöste. Obwohl VeriSign später das Verhalten von Site Finder in Bezug auf E-Mails änderte, gab es dennoch weit verbreitete Proteste gegen die Vorgehensweise von VeriSign, da diese eher im finanziellen Interesse des Unternehmens als im Interesse der Internetinfrastrukturkomponente lag, für die VeriSign verantwortlich war.
Trotz weit verbreiteter Kritik entfernte VeriSign die Kennung erst widerwillig, nachdem die Internet Corporation for Assigned Names and Numbers (ICANN) mit der Kündigung des Vertrags zur Verwaltung der Root-Nameserver gedroht hatte. ICANN veröffentlichte den umfangreichen Schriftwechsel, die Ausschussberichte und die ICANN-Beschlüsse. [ 36 ]
Es bestehen auch erhebliche Bedenken hinsichtlich des politischen Einflusses der US-Regierung auf ICANN. Dies war ein wichtiges Problem beim Versuch, eine .xxx- Top-Level-Domain zu schaffen , und weckte größeres Interesse an alternativen DNS-Roots , die außerhalb der Kontrolle eines einzelnen Landes liegen würden. [ 37 ]
Darüber hinaus gibt es zahlreiche Vorwürfe des Domain-Frontrunnings , bei dem Registrare auf Anfrage über WHOIS oder RDAP automatisch Domainnamen für sich selbst registrieren. Network Solutions wurde diesbezüglich beschuldigt. [ 38 ]
Gesetz zur Wahrheit in Domainnamen
In den Vereinigten Staaten verbietet der Truth in Domain Names Act von 2003 in Verbindung mit dem PROTECT Act von 2003 die Verwendung irreführender Domainnamen mit der Absicht, Internetnutzer zum Besuch von Internetpornografieseiten zu verleiten .
Der Truth in Domain Names Act folgt dem allgemeineren Anticybersquatting Consumer Protection Act von 1999, der darauf abzielt, Typosquatting und die irreführende Verwendung von Namen und Marken in Domainnamen zu verhindern.
Anfälle
- Beschlagnahmebescheide
 channelsurfing.net
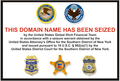
Anfang des 21. Jahrhunderts verfolgte das US-Justizministerium (DOJ) die Beschlagnahme von Domainnamen. Grundlage dafür war die Rechtsauffassung, dass Domainnamen Vermögen darstellen, das zur Ausübung krimineller Aktivitäten genutzt wird und daher der Einziehung unterliegt . Beispielsweise berief sich das DOJ bei der Beschlagnahme des Domainnamens einer Glücksspielwebsite auf und . [ 39 ] [1] Im Jahr 2013 beschlagnahmte die US-Regierung Liberty Reserve unter Berufung auf . [ 40 ]
Der US-Kongress verabschiedete 2010 den „ Combating Online Infringement and Counterfeits Act“. Michael Petricone, Vizepräsident der Consumer Electronics Association, befürchtete, dass die Beschlagnahmung ein zu grobes Instrument sei , das legitimen Unternehmen schaden könne. [ 41 ] [ 42 ] Nach einer gemeinsamen Operation am 15. Februar 2011 gaben das US-Justizministerium und das Ministerium für Innere Sicherheit die Beschlagnahmung von zehn Domains von Websites bekannt, die Kinderpornografie bewarben und verbreiteten. Dabei wurde jedoch irrtümlicherweise auch der Domainname eines großen DNS-Anbieters beschlagnahmt, wodurch vorübergehend 84.000 Websites durch Beschlagnahmungsbenachrichtigungen ersetzt wurden. [ 43 ]
Im Vereinigten Königreich versucht die Police Intellectual Property Crime Unit (PIPCU), Domainnamen ohne Gerichtsbeschluss von Registraren zu beschlagnahmen. [ 44 ]
Federungen
PIPCU und andere britische Strafverfolgungsbehörden stellen bei Nominet Anträge auf Domainsperrung , die auf Grundlage von Verstößen gegen die Nutzungsbedingungen bearbeitet werden. Jährlich werden rund 16.000 Domains gesperrt, wobei etwa 80 % der Anträge von PIPCU stammen. [ 45 ]
Eigentumsrechte
Aufgrund des damit verbundenen wirtschaftlichen Wertes hat der Europäische Gerichtshof für Menschenrechte entschieden, dass das ausschließliche Recht an einem Domainnamen als Eigentum gemäß Artikel 1 des Protokolls Nr. 1 zur Europäischen Menschenrechtskonvention geschützt ist . [ 46 ]
IDN-Varianten
Die ICANN Business Constituency (BC) arbeitet seit Jahrzehnten daran, IDN-Varianten auf der zweiten Ebene und in den letzten Jahren auch auf der obersten Ebene zu implementieren. Domainnamenvarianten sind Domainnamen, die in verschiedenen Zeichenkodierungen erkannt werden, beispielsweise eine einzelne Domain in traditionellem und vereinfachtem Chinesisch . Es handelt sich um ein Problem der Internationalisierung und Lokalisierung . Dank Domainnamenvarianten führen die verschiedenen Kodierungen des Domainnamens (in vereinfachtem und traditionellem Chinesisch) zum selben Host. [ 47 ] [ 48 ]
Laut John Levine , einem Experten für Internetthemen, „funktionieren Varianten leider nicht. Das Problem ist nicht, sie in den DNS einzutragen, sondern dass sie, sobald sie im DNS eingetragen sind, nirgendwo anders funktionieren.“ [ 47 ]
Fiktiver Domainname
Ein fiktiver Domainname ist ein Domainname, der in fiktiven Werken oder der Popkultur verwendet wird, um auf eine nicht existierende Domain zu verweisen. Häufig werden ungültige oder inoffizielle Top-Level-Domains wie „ .web “ verwendet, analog zur fiktiven Telefonnummernvorwahl 555 in Filmen und anderen Medien. Der kanonische fiktive Domainname ist „ example.com “, der von der IANA speziell für diesen Zweck reserviert wurde [ 49 ] , zusammen mit der Top-Level-Domain .example . Microsoft verwendet den fiktiven Domainnamen tempuri.org als Standard-Platzhalter-Namespace-URI für seine Entwicklungsprodukte wie Visual Studio ; ab 2026 leitet er auf die Bing- Startseite weiter. [ 50 ] [ 51 ]
Domainnamen aus fiktiven Werken wurden häufig im DNS registriert, entweder von ihren Urhebern oder von Cybersquattern, die davon profitieren wollten. Dieses Phänomen veranlasste NBC , die Domain Hornymanatee.com zu erwerben, nachdem Talkshow-Moderator Conan O'Brien sie in seiner Sendung improvisiert hatte . O'Brien erstellte daraufhin eine Website basierend auf dem Konzept und nutzte es als Running Gag in seiner Show. [ 52 ] Unternehmen, deren Werke fiktive Domainnamen verwenden, beauftragen zudem Firmen wie MarkMonitor mit der Registrierung dieser Domainnamen, um Missbrauch durch Dritte zu verhindern. [ 53 ]
Falsch geschriebene Domainnamen
Falsch geschriebene Domainnamen, auch bekannt als Typosquatting oder URL-Hijacking , sind Domainnamen, die absichtlich oder unabsichtlich falsch geschriebene Versionen beliebter oder bekannter Domainnamen sind. Ziel ist es, Internetnutzer auszunutzen, die versehentlich einen falsch geschriebenen Domainnamen eingeben und dann auf eine andere Website weitergeleitet werden.
Falsch geschriebene Domainnamen werden häufig für betrügerische Zwecke missbraucht, beispielsweise für Phishing -Angriffe oder die Verbreitung von Schadsoftware . In manchen Fällen versuchen die Inhaber solcher Domainnamen auch, diese an die Inhaber legitimer Domainnamen oder an Einzelpersonen oder Organisationen zu verkaufen, die vom Traffic profitieren möchten, der durch versehentlich eingegebene falsche Domainnamen generiert wird.
Um nicht durch falsch geschriebene Domainnamen in Schwierigkeiten zu geraten, sollten Internetnutzer Domainnamen sorgfältig korrekt eingeben und verdächtige oder unbekannte Links meiden. Darüber hinaus sollten Personen und Organisationen, denen beliebte oder bekannte Domainnamen gehören, häufige Falschschreibweisen ihrer Domainnamen registrieren, um Missbrauch zu verhindern.
Domainnamen-Spoofing
Der Begriff Domain-Spoofing (oder, wenn auch weniger präzise, Domain-Spoofing ) wird allgemein für eine oder mehrere Phishing -Angriffe verwendet, die auf der Fälschung oder falschen Darstellung eines Internet-Domainnamens beruhen. [ 54 ] [ 55 ] Diese Angriffe zielen darauf ab, ahnungslose Nutzer dazu zu verleiten, eine andere Website als die beabsichtigte zu besuchen oder eine E-Mail zu öffnen, die in Wirklichkeit nicht von der angezeigten (oder scheinbar angezeigten) Adresse stammt. [ 56 ] Obwohl Website- und E-Mail-Spoofing-Angriffe bekannter sind, kann jeder Dienst, der auf Domainnamensauflösung basiert , kompromittiert werden.
Typen
Es gibt eine Reihe bekannterer Arten von Domain-Spoofing:
- Typosquatting , auch „URL-Hijacking“, „Sting-Site“ oder „Fake-URL“ genannt, ist eine Form des Cybersquatting und möglicherweise auch des Brandjacking. Es nutzt Fehler wie Tippfehler von Internetnutzern aus, die beim Eingeben einer Website-Adresse in einen Webbrowser oder beim Verfassen einer E-Mail-Adresse auftreten . Gibt ein Nutzer versehentlich einen falschen Domainnamen ein, kann er auf eine beliebige URL weitergeleitet werden (einschließlich einer alternativen Website, die einem Cybersquatter gehört). [ 57 ]
- Die URL des Typosquatters gehört in der Regel einer von fünf Arten an, die alle der Adresse der Opferseite ähneln :
- Eine häufige Fehlschreibung oder fremdsprachige Schreibweise der beabsichtigten Website
- Ein Rechtschreibfehler aufgrund eines Tippfehlers
- Plural eines singulären Domainnamens
- Eine andere Top-Level-Domain : (z. B. .com statt .org)
- Missbrauch der länderspezifischen Top-Level-Domain (ccTLD) (.cm, .co oder .om anstelle von .com)
- IDN-Homographenangriff . Diese Angriffsart basiert auf der Registrierung eines Domainnamens, der dem Zieldomain ähnelt, sich aber nur durch die Schreibweise unterscheidet. Diese enthält ein oder mehrere Zeichen aus einem anderen Alphabet, die jedoch mit bloßem Auge gleich aussehen. Beispielsweise hat das kyrillische , lateinische und griechische Alphabet jeweils einen eigenen Buchstaben A mit einem eigenen Binärcode . Im Türkischen gibt es ein i ohne Punkt ( ı ), das möglicherweise nicht vom ASCII-Buchstaben i unterschieden wird . Die meisten Webbrowser warnen vor Domainnamen mit gemischten Alphabeten [ 58 ] [ 59 ] [ 60 ] [ 61 ]. Andere Dienste, wie z. B. E- Mail -Anwendungen, bieten möglicherweise nicht denselben Schutz. Seriöse Registrare für Top-Level-Domains und Länderdomains akzeptieren keine Anträge auf die Registrierung irreführender Namen. Diese Richtlinie bietet jedoch keine absolute Sicherheit.
- DNS-Spoofing – Cyberangriff mittels manipulierter DNS-Daten
- Website-Spoofing – Die Erstellung einer gefälschten Website mit der Absicht, Leser irrezuführen.
- E-Mail-Spoofing – Erstellen von Spam- oder Phishing-E-Mails mit gefälschter Absenderidentität oder -adresse
Risikominderung
- Domain Name System Security Extensions – Suite von IETF-Spezifikationen
- Sender Policy Framework – Einfaches E-Mail-Validierungssystem zur Erkennung von E-Mail-Spoofing
- DMARC – System zur Verhinderung von E-Mail-Betrug („Domain-basierte Nachrichtenauthentifizierung, Berichterstattung und Konformität“)
- DomainKeys Identified Mail – Eine E-Mail-Authentifizierungsmethode, die entwickelt wurde, um eine Domäne mit einem Nachrichtenstrom zu verknüpfen.
- Öffentliches Schlüsselzertifikat – Daten, die den Besitz eines öffentlichen Schlüssels (SSL-Zertifikat) nachweisen
Legitime Technologien, die unterwandert werden können
- URL-Weiterleitung – Technik, um eine Webseite unter mehr als einer URL-Adresse erreichbar zu machen
- Domain Fronting – Technik zur Umgehung der Internetzensur
Siehe auch
Externe Links
- (Domänenverzerrung bei der Websuche) – eine Studie von Microsoft
- Verzerrung der Suchmaschinenindexierung und des Rankings durch Top-Level-Domains
- ICANN-Informationsblatt zum neuen gTLD-Programm – Oktober 2009 (PDF)
- IANA Zwei-Buchstaben-Ländercode TLD
- ICANN – Internet Corporation for Assigned Names and Numbers
- Internic.net , öffentliche Informationen zu Internet-Domainnamen-Registrierungsdiensten
- Internet-Domainnamen: Hintergrund und politische Fragen (Congressional Research Service)
- RFC 1034 – " DOMAINNAMEN - KONZEPTE UND EINRICHTUNGEN, " [ 30 ] Internetstandard 13.
- RFC 1035 – " DOMAINNAMEN - IMPLEMENTIERUNG UND SPEZIFIKATION, " [ 10 ] Internetstandard 13.
- UDRP , Einheitliche Richtlinie zur Beilegung von Domainnamenstreitigkeiten
- Domainnamen für spezielle Zwecke
Referenzen
- ^ Stevens, W. Richard (1994). TCP/IP Illustrated, Band 1: Die Protokolle . Band 1 (1. Auflage). Addison-Wesley . ISBN 9780201633467Die
- ^ R. Arends; R. Austein; M. Larson; D. Massey; S. Rose (März 2005). Resource Records for the DNS Security Extensions . Network Working Group. doi : 10.17487/RFC4034 . RFC 4034 .Proposed Standard. Updated by RFC 6014 and 6840. Obsoletes RFC 3755, 3008, 3445, 3090, 2535, 3757, 3845, 3655 and 3658. Updates RFC 3597, 2181, 2136, 3225, 3007, 1035, 3226, 2308 and 1034.
- ^Low, Jerry. "Why are generic domains so expensive?". TheRealJerryLow.com. Archived from the original on 20 March 2019. Retrieved 27 September 2018.
- ^J. Klensin (February 2003). Role of the Domain Name System (DNS). Network Working Group. doi:10.17487/RFC3467. RFC3467.Informational.
- ^Cricket Liu, Paul Albitz (2006). DNS and BIND (5th ed.). O'Reilly. p. 3. ISBN 978-0-596-10057-5. Archived from the original on 2011-09-05. Retrieved 2011-10-22.
- ^P. Mockapetris (November 1983). Domain Names - Concepts and Facilities. Network Working Group. doi:10.17487/RFC0882. RFC882.Obsolete. Obsoleted by RFC 1034 and 1035. Updated by RFC 973.
- ^P. Mockapetris (November 1983). Domain Names - Implementation and Specification. Network Working Group. doi:10.17487/RFC0883. RFC883.Obsolete. Obsoleted by RFC 1034 and 1035. Updated by RFC 973.
- ^"The first ever 20 domain names registered". ComputerWeekly.com. Archived from the original on 2020-08-08. Retrieved 2020-07-30.
- ^Rooksby, Jacob H. (2015). "Defining Domain: Higher Education's Battles for Cyberspace". Brooklyn Law Review. 80 (3): 857–942. Archived from the original on 2018-11-07. Retrieved 2015-10-27. at p. 869
- ^ a b P. Mockapetris (November 1987). DOMAINNAMEN - IMPLEMENTIERUNG UND SPEZIFIKATION . Network Working Group. doi : 10.17487/RFC1035 . STD 13. RFC 1035 .Internetstandard 13. Ersetzt RFC 882 , 883 und 973. Aktualisiert durch RFC 1101 , 1183 , 1348 , 1876 , 1982 , 1995 , 1996 , 2065 , 2136 , 2137 , 2181 , 2308 , 2535 , 2673 , 2845 , 3425 , 3658 , 4033 , 4034 , 4035 , 4343 , 5936 , 5966 , 6604 , 7766 , 8482 , 8490 und 8767 .
- ^ „Einführung in Top-Level-Domains (gTLDs)“ . Internet Corporation for Assigned Names and Numbers (ICANN). Archiviert vom Original am 15.06.2009 . Abgerufen am 26.06.2009 .
- ^ J. Postel ; J. Reynolds (Oktober 1984). Domänenanforderungen . Network Working Group. doi : 10.17487/RFC0920 . RFC 920 .Status unbekannt.
- ^ „Neues gTLD-Programm“, archiviert am 25.11.2011 in der Wayback Machine , ICANN, Oktober 2009
- ^ „32. Internationale öffentliche ICANN-Tagung“ . ICANN. 22.06.2008. Archiviert vom Original am 08.03.2009 . Abgerufen am 26.06.2009 .
- ^ „Neues gTLS-Programm“ . ICANN. Archiviert vom Original am 10.09.2011 . Abgerufen am 15.06.2009 .
- ^ ICANN-Vorstand genehmigt umfassende Überarbeitung der Top-Level-Domains (Archiviert am 26.06.2009 in der Wayback Machine , CircleID, 26. Juni 2008).
- ^ „Über das Programm – ICANN Neue gTLDs“ . ICANN. Archiviert vom Original am 03.11.2016 . Abgerufen am 09.11.2016 .
- ^ „Root Zone Database“ . IANA. Archiviert vom Original am 04.05.2019 . Abgerufen am 01.11.2020 .
- ^ S. Cheshire ; M. Krochmal (Februar 2013). Special-Use Domain Names . Internet Engineering Task Force . doi : 10.17487/RFC6761 . ISSN 2070-1721 . RFC 6761 . Vorgeschlagener Standard. Aktualisiert RFC 1918 und 2606 .
- ^ „Zusammenfassung – dot brand observatory“ . observatory.domains. Archiviert vom Original am 10.11.2016 . Abgerufen am 09.11.2016 .
- ^ Schupak, Amanda (13.03.2015). „Es ist 30 Jahre her, seit die erste ".com"-Website online ging.“" . CBS News . Abgerufen am 1. April 2025 . "
- ^ Abell, John C. (15.03.2010). „15. März 1985: Die Dotcom-Revolution beginnt verhalten“ . Wired . ISSN 1059-1028 . Abgerufen am 01.04.2025 .
- ^ Internet wächst im ersten Quartal 2015 auf 294 Millionen Domainnamen. Archiviert am 20.12.2017 in der Wayback Machine , 30. Juni 2015.
- ^ „Dreißig Jahre .COM-Domains – und die Zahlen steigen“ . Geekzone. 13. März 2015. Archiviert vom Original am 7. April 2016. Abgerufen am 25. März 2016 .
- ^ Evangelista, Benny. 2010. „25 Jahre .com-Domains.“ San Francisco Chronicle. 15. März, S. 1
- ^ „Domain-Dominanz: Die .com- TLD ist größer als alle ccTLDs zusammen .“ Royal.pingdom.com. Archiviert vom Original am 23.07.2012 . Abgerufen am 25.07.2012 .
- ^ „DNIB Quartalsbericht Q4 2023“ . Domain Name Industry Brief (DNIB) . Abgerufen am 16. Februar 2024 .
- ^ „ICANN-akkreditierte Registrare“ . ICANN. Archiviert vom Original am 19.05.2019 . Abgerufen am 13.09.2012 .
- ^ „Wählen Sie mit unserem Suchtool einen Top-Domain-Registrar Ihrer Wahl“ . Verisign. Archiviert vom Original am 04.09.2015 . Abgerufen am 10.08.2015 .
- ^ a b P. Mockapetris (November 1987). DOMAINNAMEN - KONZEPTE UND EINRICHTUNGEN . Network Working Group. doi : 10.17487/RFC1034 . STD 13. RFC 1034 .Internetstandard 13. Ersetzt RFC 882 , 883 und 973. Aktualisiert durch RFC 1101 , 1183 , 1348 , 1876 , 1982 , 2065 , 2181 , 2308 , 2535 , 4033 , 4034 , 4035 , 4343 , 4592 , 5936 , 8020 , 8482 und 8767 .
- ^ Arif, Sengoren (1. Oktober 2024). „Vertraulicher Domainerwerb“ .
- Lauinger , Jan; Ernstberger, Jens; Steinhorst, Sebastian (1. Oktober 2024). „Anonyme Domain-Inhaberschaft“ . 2023 IEEE International Conference on Blockchain and Cryptocurrency (ICBC) . S. 1–3 . doi : 10.1109/ICBC56567.2023.10174991 . ISBN 979-8-3503-1019-1Die
- ^ Courtney, Curzi (14. Oktober 2014). „WhoRepresents hilft Marken, mit prominenten Influencern in Kontakt zu treten“ . DM News. Archiviert vom Original am 8. Juli 2019. Abgerufen am 8. Juli 2019 .
- ^ Ki, Mae Heussner (2. Juni 2010). "„Slurls“: Die skandalösesten Website-URLs . ABC News . Archiviert vom Original am 31. Mai 2019. Abgerufen am 8. Juli 2019 .
- ^ McCullagh, Declan (03.10.2003). „VeriSign wehrt Kritiker auf der ICANN-Konferenz ab“ . CNET News . Abgerufen am 22.09.2007 .
{{cite web}}CS1-Wartung: Veralteter Archivierungsdienst ( Link ) - ^ „Verisigns Wildcard-Service-Bereitstellung“ . ICANN. Archiviert vom Original am 2. Dezember 2008. Abgerufen am 22. September 2007 .
- ^ Mueller, M. (März 2004). Ruling the Root . MIT Press . ISBN 0-262-63298-5Die
- ^ Slashdot.org , archiviert am 17.02.2010 in der Wayback Machine , NSI-Register, jede Domain geprüft
- ^ FBI / DOJ (15. April 2011). „Warnung“ . Archiviert vom Original am 14. April 2011. Abgerufen am 15. April 2011 .
- ^ Dia, Miaz (4. Februar 2010). „Website laten maken“ . Kmowebdiensten . Archiviert vom Original am 20. Dezember 2016 . Abgerufen am 8. Dezember 2016 .
- ^ Gabriel, Jeffrey (18. Juni 2020). „Vergangene Versuche des Kongresses zur Bekämpfung von Urheberrechtsverletzungen im Internet“ . Saw. Archiviert vom Original am 20.06.2020 . Abgerufen am 19.06.2020 .
- ^ Jerome, Sarah (6. April 2011). „Tech-Branche warnt vor Domain-Namensbeschlagnahmungen“ . The Hill . Archiviert vom Original am 10. April 2011. Abgerufen am 15. April 2011 .
- ^ „US-Regierung schaltet 84.000 Websites ab, ‚versehentlich‘“" . Archiviert vom Original am 25.12.2018 . Abgerufen am 16.12.2012 .
- ^ Jeftovic, Mark (8. Oktober 2013). „Was ist eigentlich aus dem Rechtsstaatsprinzip geworden?“ . Archiviert vom Original am 5. Dezember 2014. Abgerufen am 27. November 2014 .
- ^ Bekämpfung von Online-Kriminalität ( Archiviert am 16.12.2017 in der Wayback Machine , 1. November 2016 – 31. Oktober 2017, Nominet)
- ^ EGMR 18. September 2007, Nr. 25379/04, 21688/05, 21722/05, 21770/05, Paeffgen gegen Deutschland .
- ^ a b Levine, John R. (21. April 2019). „Domain Name Variants Still Won't Work“ . Archiviert vom Original am 29. Juli 2020. Abgerufen am 23. Mai 2020 .
- ^ „Kommentar zu den ICANN-Empfehlungen für die Verwaltung von IDN-Varianten-Top-Level-Domains“ (PDF) . ICANN . 21. April 2019. Archiviert (PDF) vom Original am 9. Oktober 2022. Abgerufen am 23. Mai 2020 .
- ^ D. Eastlake; A. Panitz (Juni 1999). Reservierte DNS-Namen der obersten Ebene . Network Working Group. doi : 10.17487/RFC2606 . BCP 32. RFC 2606 .Best Current Practice 32. Aktualisiert durch RFC 6761 .
- ^ Lowe, Doug; Jeff Cogswell; Ken Cox (2006). ASP.NET 2.0 All-In-One Desk Reference For Dummies . Wiley. S. 840. ISBN 0471785989– via Google Books.
- ^ „tempuri.org – Website-Informationen“ . Webmaster-Tipps . Abgerufen am 10. Juni 2026 .
- ^ „ So This Manatee Walks Into the Internet “ (Archiviert am 23.01.2017 in der Wayback Machine ), The New York Times , 12. Dezember 2006. Abgerufen am 12. April 2008.
- ^ Allemann, Andrew (05.11.2019). „Teil von MarkMonitor an OpSec Security verkauft“ . Domain Name Wire | Domain Name News . Abgerufen am 26.11.2024 .
- ^ „Kanadische Banken zweijährigen Domain-Spoofing-Betrugs zum Opfer gefallen“ . Finextra . 9. Januar 2020. Archiviert vom Original am 6. November 2021. Abgerufen am 27. August 2021 .
- ^ „Domain-Spoofing“ . Barracuda Networks . Archiviert vom Original am 04.11.2021 . Abgerufen am 27.08.2021 .
- ^ Tara Seals (6. August 2019). „Massenhafte Spoofing-Kampagne schädigt die Marke Walmart“ . threatpost . Archiviert vom Original am 6. November 2021. Abgerufen am 27. August 2021 .
- ^ „Beispiel-Screenshots von Strider URL Tracer mit Typo-Patrol“ . Microsoft Research . Archiviert vom Original am 21. Dezember 2008.
- ^ „Internationalisierte Domainnamen (IDN) in Google Chrome“ . chromium.googlesource.com . Archiviert vom Original am 1. November 2020. Abgerufen am 26. August 2020 .
- ^ „Kommendes Update mit Behebung der IDN-Homograph-Phishing-Schwachstelle – Blog“ . Opera Security . 21.04.2017. Archiviert vom Original am 08.08.2020 . Abgerufen am 26.08.2020 .
- ^ „Über die Unterstützung internationaler Domainnamen in Safari“ . Archiviert vom Original am 17.06.2014 . Abgerufen am 29.04.2017 .
- ^ „IDN-Anzeigealgorithmus“ . Mozilla. Archiviert vom Original am 31.01.2016 . Abgerufen am 31.01.2016 .